
Những điểm nổi bật
- Triển khai AI agent vào môi trường production mà không có governance là rủi ro bảo mật nghiêm trọng — agent tự động cần có định danh rõ ràng, quyền truy cập tối thiểu và giới hạn hành động cụ thể để tránh rò rỉ dữ liệu hoặc hoạt động ngoài tầm kiểm soát.
- Một AI agent governance framework toàn diện cần bao phủ ba lớp: identity (agent là ai), kiểm soát truy cập (agent được phép đụng vào gì), và auditability (toàn bộ nhật ký hành động — làm gì, khi nào, theo ủy quyền của ai).
- Các nền tảng như GreenNode AgentBase tích hợp sẵn governance vào kiến trúc — giúp đội ngũ doanh nghiệp triển khai agentic workflow với đầy đủ cơ chế giám sát mà bộ phận bảo mật và kiểm toán yêu cầu.
Khi AI agent không chỉ trả lời câu hỏi, mà còn trực tiếp gọi API, truy vấn database, ghi log, queue message và tự động thực thi workflow trên production system, câu hỏi không còn là “có nên dùng AI không?” mà là: “Ai đang kiểm soát những agent đó, với quyền gì và theo policy nào?”
Gartner dự báo đến cuối 2026, 40% doanh nghiệp ứng dụng AI sẽ tích hợp AI agent để xử lý từng loại tác vụ chuyên biệt trong business process. Với tốc độ rollout như vậy, phần lớn rủi ro không đến từ bản thân mô hình AI, mà đến từ khoảng trống governance: thiếu identity cho agent, thiếu boundary kỹ thuật, và thiếu audit trail có thể kiểm chứng.
Báo cáo CISO của Cisco/Splunk khảo sát 650 CISO toàn cầu cho thấy 86% lo ngại AI tự hành làm mở rộng bề mặt tấn công, 82% lo ngại các kỹ thuật xâm nhập dai dẳng sẽ trở nên tinh vi và khó kiểm soát hơn — trong khi chỉ 13% lãnh đạo IT tự tin rằng tổ chức mình đã có đủ khung kiểm soát để quản lý AI agent trong môi trường thực tế. Khoảng cách đó chính là nơi rủi ro tích lũy, và cũng là nơi CISO, IT Director cùng đội vận hành hệ thống cần đi trước.
Agent sprawl không có danh tính là rủi ro lớn nhất
Phần lớn tổ chức hiện vẫn triển khai AI agent theo mindset “thêm một SaaS tool”: dùng lại user account có sẵn, chia sẻ machine credential, và không tạo identity riêng cho từng agent instance. Cách làm này có thể nhanh ở giai đoạn đầu, nhưng sẽ tạo ra agent sprawl khi số lượng agent tăng lên theo từng team và từng use case.
Vấn đề nằm ở chỗ doanh nghiệp không còn một inventory tập trung để biết chính xác agent nào đang chạy, thuộc về team nào, có quyền gì, và đang kết nối vào hệ thống nào. Khi không có một danh sách agent đáng tin cậy, mọi control phía sau gần như không thể enforce một cách nhất quán.
Hậu quả rất thực tế: một agent được cấp quyền đọc CRM có thể mở rộng sang billing system thông qua shared integration; một agent được tạo ra để tự động hóa email có thể vô tình trigger workflow tài chính. Trong nhiều trường hợp, doanh nghiệp thậm chí không xác định được agent đó đã làm gì, với scope nào, và log của nó nằm ở đâu.
Theo nội dung trong tài liệu gốc, 47% CISO và CIO đã ghi nhận AI agent có hành vi ngoài dự kiến hoặc thực hiện action không được phép trong production environment. Điều đó cho thấy rủi ro không còn là giả định trong tương lai, mà là vấn đề đang tồn tại ở hệ thống hiện tại.
Ba tầng governance bắt buộc cho mọi hệ thống AI agent (agent fleet)
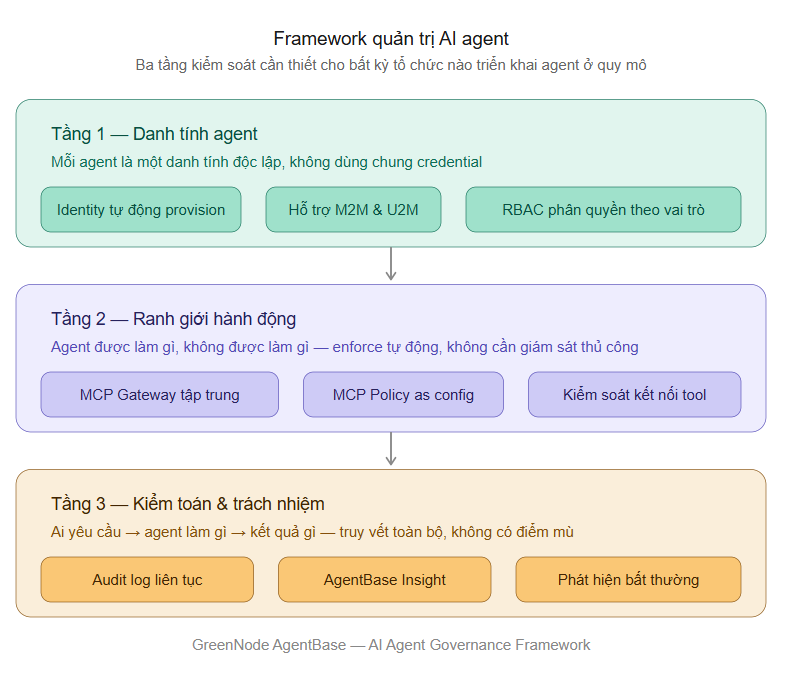
Để kiểm soát agent fleet ở quy mô enterprise, governance framework cần được thiết kế theo ba tầng cốt lõi: Agent Identity, Action Boundary và Audit & Accountability. Đây là ba lớp kiểm soát nền tảng để security team, platform team và compliance team cùng làm việc trên cùng một mô hình quản trị.
- Agent Identity: mỗi agent là một digital identity riêng, có lifecycle và credential độc lập.
- Action Boundary: mỗi agent chỉ được phép thực hiện đúng những hành động nằm trong phạm vi đã khai báo và được enforce kỹ thuật.
- Audit & Accountability: mọi hành động phải để lại full trail để truy vết, điều tra và phục vụ compliance.
Ba tầng này không chỉ là khung lý thuyết. Chúng là baseline tối thiểu để doanh nghiệp có thể mở rộng AI agent mà không đánh đổi khả năng kiểm soát hệ thống production.
Tầng 1: Agent Identity - mỗi agent phải là một digital identity riêng
Agent không phải user, cũng không nên được xem đơn giản như một background job. Trong tài liệu gốc, IAM framework cho doanh nghiệp được nhấn mạnh theo hướng mở rộng để xử lý AI agent như một “priority digital identity”, vì tốc độ thực thi và phạm vi hành động của agent có thể lớn hơn nhiều so với con người.
Mỗi agent trong fleet cần có một identity độc lập với định danh rõ ràng, metadata đầy đủ và credential tách biệt. Điều đó giúp doanh nghiệp tránh tình trạng nhiều agent dùng chung token, dùng chung secret hoặc chia sẻ cùng một integration account.
Về mặt kỹ thuật, identity của agent cũng cần hỗ trợ cả machine-to-machine authentication và user-to-machine delegation. Nhờ đó, khi một agent thay mặt user thực hiện hành động nào đó, doanh nghiệp vẫn có thể xác định được ai là người khởi tạo request ban đầu và agent nào là thực thể đã thực thi hành động.
Khi một agent bị compromise, mô hình này cho phép security team revoke đúng identity của agent đó, rotate đúng credential liên quan, hoặc cô lập đúng runtime đang có vấn đề mà không ảnh hưởng đến toàn bộ hệ thống. Đây là điều rất khó làm nếu từ đầu doanh nghiệp dùng shared credential hoặc gộp nhiều agent vào chung một account.
Trên GreenNode AgentBase, mỗi agent runtime được tự động provision một identity độc lập. Đồng thời, RBAC cho phép kiểm soát rõ ai có quyền tạo, chỉnh sửa, publish hoặc chỉ xem từng agent theo vai trò như admin, developer và viewer.
Tầng 2: Action Boundary - xác định agent được làm gì và không được làm gì
Nếu Agent Identity trả lời câu hỏi “ai”, thì Action Boundary trả lời câu hỏi “được làm gì”. Đây là tầng policy-as-configuration, nơi policy không còn nằm trên document hay slide, mà được encode thành technical control có thể enforce tự động.
Ở tầng này, doanh nghiệp cần định nghĩa được agent nào được gọi tool nào, được truy cập API nào, với route nào, method nào và tham số nào. Ngoài ra, boundary còn có thể bao gồm rate limit, quota, context rule hoặc environment-based restriction giữa dev, staging và production.
MCP Gateway của AgentBase đóng vai trò cổng kết nối tập trung cho toàn bộ MCP server trong tổ chức. Thay vì để mỗi agent tự kết nối trực tiếp đến tool hoặc external service, toàn bộ request sẽ đi qua gateway để áp policy, kiểm soát truy cập và định tuyến theo đúng boundary đã cấu hình.
Nói ngắn gọn, thay vì để mỗi agent tự giữ credential, tự kết nối và tự phát sinh log theo cách riêng, doanh nghiệp có thể đưa toàn bộ luồng kết nối này về một điểm kiểm soát duy nhất. Đây là cách tiếp cận phù hợp hơn cho môi trường vận hành thật, đặc biệt khi số lượng agent bắt đầu tăng nhanh trên nhiều team và nhiều workflow khác nhau.
Tầng 3: Audit & Accountability - full trail không có điểm mù
Governance sẽ không đủ giá trị nếu không có audit trail. Trong môi trường enterprise, doanh nghiệp cần một immutable audit trail ghi lại toàn bộ chuỗi hành động của agent, từ request ban đầu, context được áp dụng, tool được gọi, tham số liên quan cho đến kết quả cuối cùng trên hệ thống.
Tầng này giúp trả lời ba câu hỏi quan trọng: ai là người hoặc hệ thống đã khởi tạo request, agent nào đã thực thi hành động, và kết quả cuối cùng là gì. Đây là nền tảng để phục vụ incident response, internal review, compliance audit và cả hoạt động postmortem sau sự cố.
AgentBase Insight cung cấp audit log liên tục và kết hợp với runtime metrics để phát hiện bất thường trong hành vi của agent trước khi chúng phát triển thành sự cố nghiêm trọng. Điều này đặc biệt quan trọng trong bối cảnh agent có thể thực hiện nhiều bước liên tiếp với tốc độ rất cao.
Khi có đủ visibility, SOC team và SRE team có thể trace ngược từ action về request source, từ request source về identity, và từ identity về policy đã được áp dụng tại thời điểm thực thi. Đây là điều kiện cần để biến governance từ “policy trên giấy” thành khả năng điều tra và kiểm soát thực tế.
Bạn không cần block AI, bạn cần giám sát và kiểm soát nó
Sự khác biệt giữa một tổ chức block AI và một tổ chức khai thác được AI an toàn nằm ở governance layer. Nếu doanh nghiệp chỉ tập trung cấm đoán, các team business vẫn có xu hướng tìm cách dùng AI qua SaaS, shadow IT hoặc các workflow nằm ngoài vùng kiểm soát chính thức.
Ngược lại, nếu doanh nghiệp xây governance ngay từ lớp hạ tầng, AI agent có thể được đưa vào vận hành một cách kiểm soát được. Đó là cách giúp tổ chức vừa tận dụng được tốc độ của agentic AI, vừa giữ được security baseline và yêu cầu compliance của môi trường production.
AgentBase được thiết kế như một lớp giám sát và kiểm soát (governance) được tích hợp ngay từ đầu, có sẵn ngay khi deploy: Identity được provision tự động, RBAC được cấu hình sớm, MCP Gateway làm lớp kiểm soát kết nối, và Insight duy trì log cùng visibility liên tục cho toàn bộ vòng đời vận hành của agent.
Doanh nghiệp nên bắt đầu từ đâu
Nếu tổ chức của bạn đang triển khai hoặc chuẩn bị triển khai AI agent ở quy mô lớn, có ba câu hỏi cần trả lời càng sớm càng tốt. Đây là ba câu hỏi nền tảng để đánh giá mức độ sẵn sàng về governance.
Bạn có danh sách đầy đủ các agent đang chạy không?
Doanh nghiệp cần biết rõ agent nào đang chạy ở môi trường phát triển, kiểm thử và vận hành thực tế; agent đó thuộc bộ phận nào quản lý; được cấp những quyền gì; và đang được phép gọi những công cụ hay dịch vụ nào. Nếu chưa có danh sách tập trung, đây là lỗ hổng đầu tiên cần xử lý.
Bạn có ranh giới nào thực sự được áp dụng không?
Điều cần thiết không phải chỉ là tài liệu chính sách hay hướng dẫn nội bộ. Điều quan trọng là có biện pháp kiểm soát kỹ thuật thực sự ngăn agent vượt ra ngoài phạm vi cho phép — chẳng hạn thông qua cổng kiểm soát kết nối, bộ máy thực thi chính sách, và phân quyền theo vai trò được cấu hình đồng bộ.
Khi sự cố xảy ra, bạn có truy vết được toàn bộ không?
Doanh nghiệp cần khả năng theo dõi toàn bộ luồng từ yêu cầu của người dùng, đến hành động của agent, và cuối cùng là thay đổi trên hệ thống. Nếu không truy vết được toàn bộ, việc điều tra sự cố và xác định trách nhiệm sẽ rất khó chính xác.
Nếu câu trả lời cho bất kỳ câu hỏi nào ở trên vẫn là "chưa rõ" — đó chính là điểm bắt đầu của một chương trình quản trị AI agent nghiêm túc. GreenNode AgentBase được xây dựng như hạ tầng giúp doanh nghiệp triển khai và quản trị các agent với ba lớp kiểm soát: Danh tính, Ranh giới hành động, và Kiểm toán trách nhiệm.
