
Những điểm nổi bật
- Policy-as-Code biến các quy định bảo mật, tuân thủ và phân quyền cho AI agent thành mã chạy được, giúp thiết lập “lan can an toàn” theo thời gian thực thay vì quy trình thủ công dễ sai sót.
- Khi tích hợp Policy-as-Code vào hạ tầng AI agent (dùng OPA/Rego, GitOps, mô hình PDP/PEP), doanh nghiệp có thể chặn hành động không an toàn trước khi thực thi và lưu lại đầy đủ log kiểm toán cho mọi quyết định.
- Khi agentic AI mở rộng trên dữ liệu, API và hạ tầng cloud, Policy-as-Code trở thành lớp cứng hóa hạ tầng quan trọng, giảm rủi ro nhưng vẫn cho phép agent hoạt động nhanh, có kiểm soát theo chính sách doanh nghiệp.
Nếu bạn đang vận hành AI agent trong môi trường thực tế, chắc hẳn bạn đã từng cảm nhận được khoảng cách giữa "agent mạnh mẽ đến không tưởng" và "tôi thực sự mong agent đừng làm điều gì ngoài ý muốn." Tăng cường bảo mật cho hạ tầng AI agent chính là thu hẹp khoảng cách đó bằng cách xây dựng một nền tảng bảo mật rõ ràng và biến các quy tắc bảo vệ thành policy-as-code, thay vì chỉ ghi lại chúng trong tài liệu rồi hy vọng mọi người tuân thủ.
Tại Sao AI Agent Cần Một Bộ Quy Tắc Bảo Mật Riêng?
Từ chatbot đơn giản đến agent tự chủ với quyền hạn thực sự
Làn sóng đầu tiên của việc ứng dụng LLM trông giống như những chatbot đơn giản, trả lời câu hỏi dựa trên tài liệu nội bộ hay câu hỏi thường gặp. AI agent ngày nay hoàn toàn khác: chúng có thể gọi API, tạo ticket, thay đổi cấu hình, điều phối quy trình làm việc và hành động thay mặt người dùng trong các hệ thống thực tế.
Điều đó có nghĩa là mỗi agent không còn giống một mô hình thụ động nữa — mà giống một kỹ sư cấp dưới, một SRE, hay một chuyên viên vận hành không bao giờ ngủ và có thể thực thi các hành động với tốc độ máy tính.
Bề mặt rủi ro mới: hành động, công cụ và shadow agent
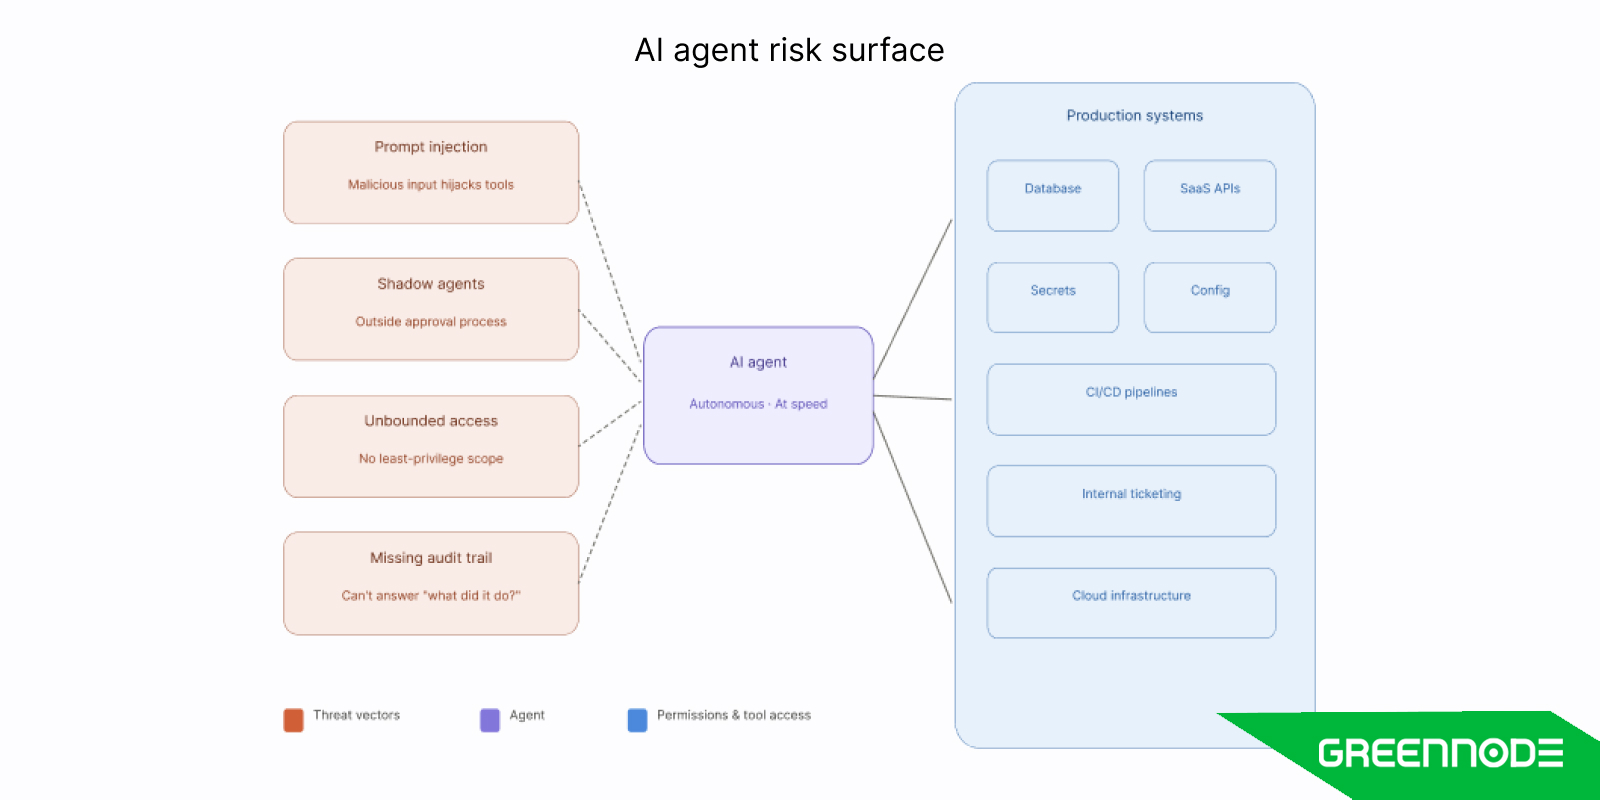
Sự chuyển dịch này tạo ra một bề mặt rủi ro mà bảo mật ứng dụng truyền thống chưa bao phủ đầy đủ. Các vấn đề phổ biến bao gồm:
- Prompt injection và tool injection — dữ liệu đầu vào thuyết phục agent gọi công cụ theo những cách không mong muốn.
- Shadow agent — được xây dựng và vận hành bên ngoài các nền tảng hoặc quy trình phê duyệt chính thức.
- Quyền truy cập công cụ không giới hạn — agent có thể tiếp cận cơ sở dữ liệu production, thông tin bí mật, hay hệ thống SaaS mà không có kiểm soát chặt chẽ.
Nếu bạn không coi agent là các thực thể độc lập với quyền hạn rõ ràng và ranh giới kiểm soát, chúng sẽ nhanh chóng trở thành một con đường mới dẫn đến rò rỉ dữ liệu và sự cố production.
Xây Dựng Nền Tảng Bảo Mật Thực Tế cho AI Agent
Bạn không thể nhảy thẳng vào quản trị phức tạp nếu nền tảng chưa vững — bạn cần một baseline thực tế trước khi mở rộng quy mô triển khai agent.
Những yếu tố hạ tầng không thể bỏ qua
Ở tầng hạ tầng, AI agent nên được đối xử như bất kỳ ứng dụng internet-facing nào có giá trị cao. Điều đó thường bao gồm:
- API gateway đặt trước các endpoint của agent, với xác thực, giới hạn tốc độ và kiểm tra request.
- Phân vùng mạng và micro-segmentation để cô lập môi trường chạy agent khỏi các hệ thống quan trọng, trừ khi được cho phép rõ ràng.
- Container hoặc serverless runtime được hardened, với base image đã vá lỗi và bề mặt OS tối thiểu.
- Quản lý tư thế bảo mật cloud cơ bản (CSPM/CNAPP) để đảm bảo agent không chạy trên hạ tầng bị cấu hình sai.
Nếu kẻ tấn công có thể di chuyển từ pod hoặc container của agent vào mạng rộng hơn của bạn, mọi thảo luận về bảo mật sau đó đều trở nên vô nghĩa.
Bảo mật, danh tính và nguyên tắc đặc quyền tối thiểu
Tiếp theo, mỗi agent cần một danh tính riêng biệt và được quản lý tốt, thay vì dùng chung một API key. Baseline tốt bao gồm:
- Gán một danh tính riêng (service principal/service account) cho từng agent, không phải theo nhóm.
- Sử dụng token ngắn hạn và tự động xoay vòng — tránh các khóa tĩnh tồn tại lâu dài.
- Áp dụng phạm vi đặc quyền tối thiểu cho mọi công cụ, API và nguồn dữ liệu mà agent có thể truy cập.
Hãy hình dung đây là IAM tiêu chuẩn được thực thi nghiêm túc — nhưng dành cho agent thay vì con người.
Kiểm soát truy cập theo vai trò: quản trị ai được phép xây dựng và vận hành agent
Các security baseline cho AI agent thường tập trung vào những gì agent có thể làm, nhưng lại bỏ qua câu hỏi quan trọng không kém: ai được phép triển khai và quản lý chúng.
Nếu không có quản trị vai trò tập trung, tổ chức dễ rơi vào tình trạng phân tán: developer có quyền deploy lên production, analyst chạy agent trực tiếp trên dữ liệu khách hàng thật, và không ai chịu trách nhiệm rõ ràng khi sự cố xảy ra.
Một baseline thực tế cần phân quyền rõ ràng — ai được tạo agent, ai được phê duyệt cấu hình tool, ai được truy cập log — và thực thi các quyền đó tập trung thay vì phụ thuộc vào quy ước từng team. Đây chính xác là pattern RBAC tiêu chuẩn, áp dụng vào nền tảng agent thay vì chỉ áp dụng vào cloud IAM.
GreenNode AgentBase đã giới thiệu tính năng Member & Permissions — quản lý thành viên và vai trò tập trung ở cấp nền tảng, cho phép tổ chức định nghĩa và thực thi các quyền này một cách nhất quán thay vì phân tán qua từng cài đặt team riêng lẻ.
Quan sát và kiểm toán: mọi hành động của agent đều để lại dấu vết
Vì agent hoạt động tự chủ, bạn phải có khả năng trả lời câu hỏi "nó đã làm gì?" bất cứ lúc nào. Baseline tối thiểu gồm:
- Ghi log mọi lệnh gọi công cụ, bao gồm đầu vào, đầu ra (với ẩn danh hóa khi cần) và danh tính.
- Theo dõi quyền truy cập vào dữ liệu nhạy cảm (cơ sở dữ liệu, storage bucket, API nội bộ).
- Truyền log đến SIEM/SOAR để nhóm bảo mật có thể theo dõi mẫu và điều tra sự cố.
- Duy trì quyền sở hữu rõ ràng: ai là người chịu trách nhiệm khi một agent hoạt động không đúng.
Sáng kiến gần đây của NIST về AI agent đã nêu rõ danh tính, ghi log hành động và ranh giới kiểm soát là những trụ cột quản trị cốt lõi — hoàn toàn phù hợp với baseline này.
Policy-as-Code cho AI Agent: Những Khái Niệm Cốt Lõi
Policy-as-code (PaC) biến các quy tắc quản trị và bảo mật của bạn thành code có thể thực thi — để hệ thống tự động đánh giá, thay vì phụ thuộc vào trí nhớ con người hay danh sách kiểm tra thủ công.
Policy-as-code là gì trong bối cảnh agent?
Với AI agent, PaC có nghĩa là mã hóa các quy tắc như:
- Agent nào được phép chạy trong môi trường nào.
- Dữ liệu nào agent có thể truy cập, và trong điều kiện nào.
- Hành động nào luôn cần phê duyệt từ người (ví dụ: giao dịch tài chính hoặc thay đổi cấu hình production).
Những quy tắc này được biểu diễn bằng ngôn ngữ máy đọc được (như Rego hay Cedar) và được đánh giá mỗi khi agent được triển khai hoặc cố thực hiện một hành động. Kết quả là thực thi chủ động thay vì điều tra "sau sự cố".
Điểm quyết định và thực thi chính sách cho agent
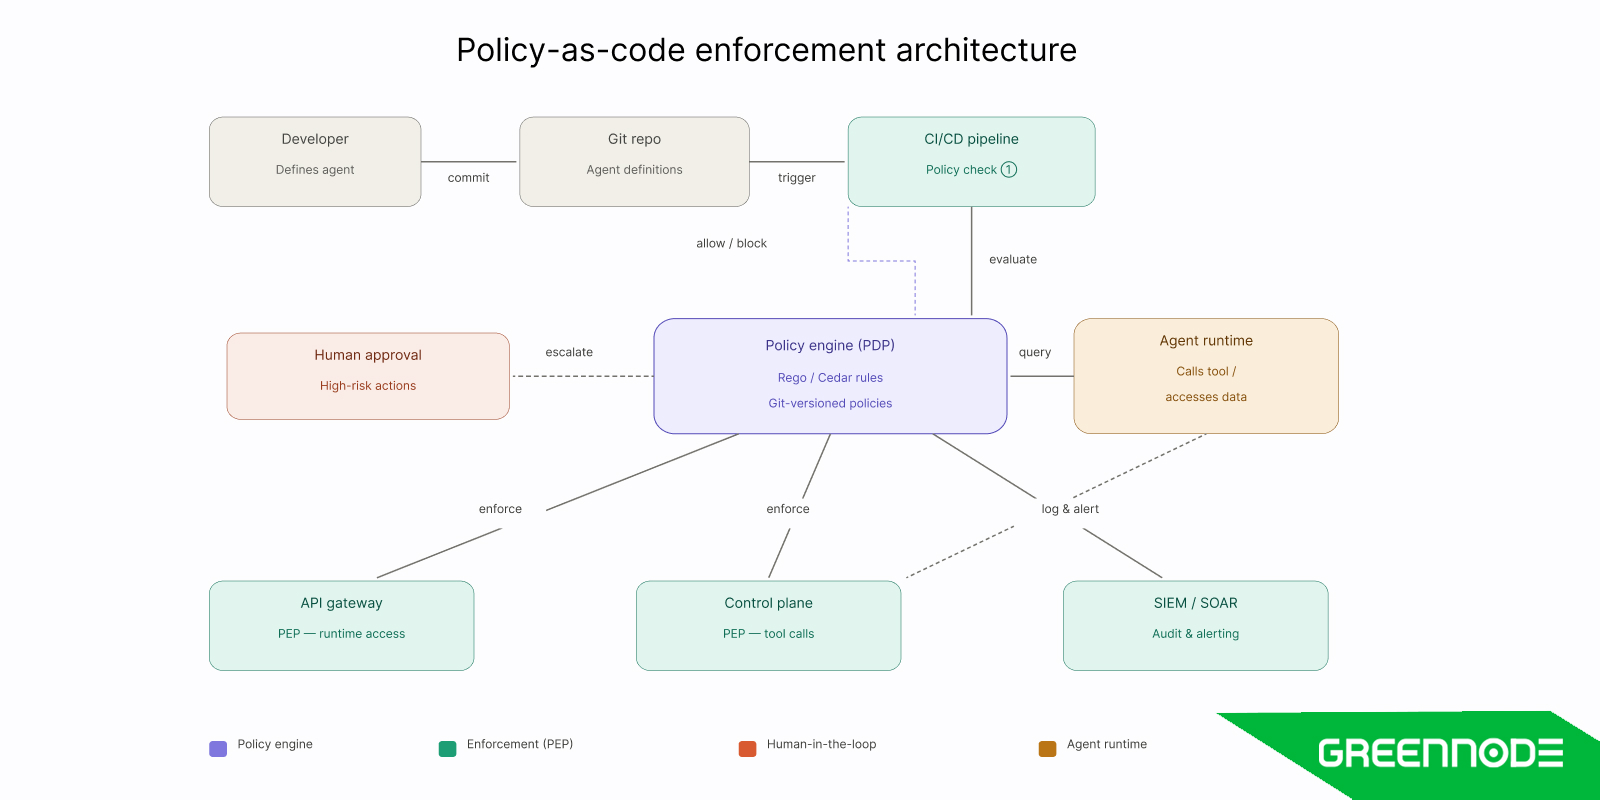
Hầu hết kiến trúc PaC tách biệt điểm quyết định chính sách (PDP) khỏi điểm thực thi chính sách (PEP). Với AI agent, bạn có thể đặt PEP tại các điểm kiểm soát quan trọng:
- CI/CD và GitOps: chặn các thay đổi rủi ro đối với workflow agent hoặc infrastructure-as-code trước khi triển khai.
- Nền tảng agent / control plane: kiểm tra chính sách trước khi định tuyến lệnh gọi công cụ hoặc yêu cầu hành động.
- API gateway và service mesh: thực thi chính sách truy cập runtime đối với dữ liệu và công cụ.
Ví dụ chính sách thực tế bạn thực sự cần
Bạn không cần hàng trăm chính sách để bắt đầu — chỉ một vài quy tắc có tác động cao là đủ. Ví dụ:
- Ranh giới môi trường: "Agent chạy trong 'staging' không được gọi công cụ được gắn nhãn 'prod'."
- Lưu trú dữ liệu: "Agent phục vụ người dùng EU chỉ được truy vấn dữ liệu trong vùng EU."
- Human-in-the-loop: "Bất kỳ hành động nào tạo hoặc sửa đổi hồ sơ tài chính đều cần phê duyệt từ người."
- Kiểm soát: "Agent không được thực thi lệnh shell hoặc ghi vào các thư mục cụ thể trên host."
Về mặt kỹ thuật, những quy tắc này trở thành các module chính sách nhỏ, có thể kiểm tra, được lưu trong Git và đánh giá bởi engine PaC.
Vấn đề ẩn: shadow agent và chi phí mất kiểm soát
Ngoài khoảng trống trong thực thi policy, việc mở rộng quy mô triển khai agent còn tạo ra hai điểm mù thực tế mà các biện pháp kiểm soát thủ công không thể giải quyết.
Thứ nhất là shadow agent — các model và workflow được xây dựng ngoài nền tảng chính thức, thường vì quy trình phê duyệt quá chậm hoặc tooling quá phức tạp. Các agent này vô hình với team bảo mật, không có identity được quản trị, và thường dùng shared API key hoặc thông tin xác thực cá nhân.
Thứ hai là chi phí và resource phân tán. Khi việc sử dụng agent mở rộng ra nhiều team, mức tiêu thụ MaaS và chi phí runtime trở nên khó quy trách nhiệm. Nếu không có khả năng phân bổ ngân sách theo team và cảnh báo khi vượt ngưỡng, tổ chức thường chỉ phát hiện vấn đề khi nhận hóa đơn — quá muộn để xử lý kịp thời.
Policy-as-code có thể giải quyết vấn đề thứ nhất bằng cách làm cho các triển khai không chính thức trở nên bất khả thi về mặt kỹ thuật. Budget Alert & Usage/Cost — tính năng mới trong AgentBase — giải quyết vấn đề thứ hai bằng cách cho phép theo dõi và thiết lập ngân sách theo team, nhận cảnh báo khi chạm mức, và xem báo cáo chi phí theo MaaS/Runtime. Cả hai đều cần được tích hợp vào nền tảng ngay từ đầu, không phải bổ sung sau.
Áp Dụng Policy-as-Code vào Stack AI Agent của Bạn
Agent và công cụ: chính sách danh tính và quyền truy cập
Bắt đầu bằng cách mã hóa các quy tắc về danh tính của agent và công cụ nào nó có thể sử dụng. Các chính sách điển hình:
- "Agent X chỉ được hành động thay mặt người dùng trong nhóm Y."
- "Agent X có thể gọi công cụ ticketing T với phạm vi đọc/ghi, nhưng chỉ đọc từ công cụ observability O."
- "Công cụ được gắn thẻ 'rủi ro cao' (ví dụ: quản trị cơ sở dữ liệu) yêu cầu phê duyệt cho mỗi thao tác ghi."
Trong thực tế, các chính sách này được đánh giá khi định nghĩa agent mới được merge (CI/CD) hoặc tại runtime khi lệnh gọi công cụ chuẩn bị thực thi trong control plane.
Truy cập dữ liệu, vị trí lưu trữ và các hành động nguy hiểm
Bảo mật dữ liệu là một trong những mối lo lớn nhất với AI agent. Phạm vi PaC tốt bao gồm:
- Quy tắc phân loại dữ liệu: dataset nào loại agent nào được phép truy cập.
- Lưu trú và vị trí dữ liệu: đảm bảo agent không định tuyến dữ liệu được quản lý ra ngoài vùng cho phép.
- Bảo vệ PII và bí mật: ngăn agent đọc file .env, SSH key hay kho thông tin đăng nhập thô.
- Danh sách chặn lệnh, hạn chế hệ thống file và kiểm soát egress mạng cho các agent có quyền truy cập hệ thống.
Tích hợp PaC vào control plane hoặc nền tảng của bạn
Hầu hết tổ chức sẽ quản lý hàng chục agent theo thời gian, vì vậy tập trung hóa quản trị qua control plane hoặc nền tảng agent là điều cần thiết. Về mặt khái niệm, luồng hoạt động như sau:
- Developer hoặc ML engineer định nghĩa/cập nhật agent (công cụ, prompt, workflow) và commit lên Git.
- CI/CD chạy kiểm tra chính sách trên định nghĩa và hạ tầng trước khi triển khai.
- Tại runtime, khi agent cố gọi công cụ hoặc truy cập dữ liệu, control plane truy vấn policy engine và cho phép, từ chối, hoặc yêu cầu phê duyệt người dùng.
Cách này giữ quản trị sát với nơi agent hoạt động, thay vì rải rác khắp các script và nhóm khác nhau.
MCP Gateway như một lớp thực thi policy thực tiễn
Một trong những vị trí hiệu quả nhất để thực thi policy trong các agentic stack hiện đại là tại lớp kết nối MCP (Model Context Protocol) — điểm mà các agent kết nối với tool, data source và dịch vụ bên ngoài.
Thay vì thực thi policy riêng lẻ tại từng tích hợp tool, một MCP Gateway tập trung quản lý toàn bộ kết nối và trở thành điểm thực thi policy tự nhiên (PEP): mọi tool call từ mọi agent đều đi qua đây, giúp áp dụng các quy tắc như:
"Chỉ agent có identity tag production-approved mới được kết nối tới tool trong namespace prod."
"Tất cả kết nối MCP phải được log đầy đủ input/output."
"Kết nối tới SaaS bên ngoài lần đầu tiên yêu cầu phê duyệt rõ ràng."
Đây chính xác là kiến trúc PDP/PEP đã đề cập ở trên, nhưng được cụ thể hóa thành một enforcement point vận hành được thay vì chỉ là lý thuyết.
Song song với đó, tính năng MCP Policy cho phép định nghĩa chính sách kết nối theo cách có thể version-controlled và audit — đưa governance của tool access vào cùng pipeline GitOps với phần còn lại của infrastructure.
GreenNode AgentBase Phase 2 triển khai pattern này thông qua Enterprise Agent Control & Gateway — bao gồm MCP Policy để quản lý và kiểm soát chính sách kết nối MCP, và MCP Gateway làm cổng kết nối tập trung cho toàn bộ MCP server, đơn giản hóa việc tích hợp và giám sát.
Kế Hoạch 30–60–90 Ngày để Bảo Mật và Quản Trị AI Agent
Bạn không cần một chương trình nhiều năm để tạo ra tiến triển — một lộ trình 30–60–90 ngày đơn giản có thể đưa bạn từ bảo mật ad-hoc sang thực thi dựa trên chính sách.
Ngày 0–30: Kiểm kê và xây dựng baseline
Trong tháng đầu tiên, tập trung vào khả năng hiển thị và vệ sinh hệ thống.
- Kiểm kê tất cả agent, công cụ và dữ liệu chúng xử lý, bao gồm cả shadow agent bạn có thể phát hiện.
- Đảm bảo mỗi agent có danh tính riêng và đứng sau endpoint được xác thực, có giới hạn tốc độ.
- Bật logging cho lệnh gọi công cụ và quyền truy cập dữ liệu nhạy cảm, truyền đến SIEM trung tâm.
Bước này cho bạn bản đồ cần thiết để quản trị hiệu quả.
Ngày 31–60: Mã hóa các chính sách quan trọng đầu tiên
Tiếp theo, phối hợp với các bên liên quan bảo mật và tuân thủ để dịch các mối lo hàng đầu thành code. Ví dụ về lô chính sách đầu tiên:
- Agent không được truy cập cơ sở dữ liệu production trừ khi danh tính của chúng được đưa vào whitelist rõ ràng.
- Một số hành động (thanh toán, đóng tài khoản, thay đổi cấu hình hệ thống) luôn yêu cầu phê duyệt từ người.
- Agent phục vụ vùng bị quản lý chỉ được truy vấn dữ liệu trong vùng được phê duyệt.
Triển khai và kiểm tra các chính sách này trong policy engine, sau đó kết nối vào ít nhất một điểm thực thi (ví dụ: CI/CD).
Ngày 61–90: Mở rộng phạm vi và tự động hóa kiểm tra
Trong giai đoạn cuối, bạn chuyển từ thử nghiệm sang mô hình vận hành bền vững.
- Mở rộng phạm vi chính sách sang nhiều agent, công cụ và môi trường hơn dựa trên kiểm kê và lịch sử sự cố.
- Tích hợp kiểm tra chính sách vào tất cả đường triển khai liên quan (GitOps, CI/CD, kiểm tra runtime ở cấp nền tảng).
- Xác định các chỉ số như: vi phạm chính sách được ngăn chặn, thời gian phê duyệt thay đổi và giảm thiểu review thủ công.
Sau 90 ngày, bạn sẽ chuyển từ "xin hãy tuân thủ chính sách" sang "hệ thống thực thi chính sách theo mặc định."
Câu Hỏi Thường Gặp
1. Baseline bảo mật tối thiểu tôi cần trước khi mở rộng AI agent là gì?
Tối thiểu, bạn cần danh tính riêng cho từng agent, hạ tầng được hardened và phân vùng, và ghi log đầy đủ các hành động của agent đối với các hệ thống nhạy cảm. Nếu thiếu những điều đó, bạn không thể điều tra hay kiểm soát sự cố một cách an toàn khi có vấn đề xảy ra.
2. Policy-as-code khác gì so với review bảo mật truyền thống cho AI?
Review truyền thống phụ thuộc vào con người để diễn giải chính sách và phê duyệt mỗi thay đổi — cách này không thể mở rộng qua vài agent. Policy-as-code mã hóa các quy tắc tương tự dưới dạng máy đọc được, để hệ thống tự động cho phép, chặn hoặc đánh dấu hành động trước khi chúng thực thi.
3. Công cụ nào tôi có thể dùng để triển khai policy-as-code cho agent ngay hôm nay?
Các lựa chọn phổ biến bao gồm Open Policy Agent (OPA) với Rego, engine dựa trên Cedar, và framework chính sách tích hợp vào nền tảng CI/CD và GitOps. Nhiều tổ chức nhúng chúng vào nền tảng agent hoặc API gateway để thực thi quy tắc tại runtime.
4. Tôi có thể áp dụng policy-as-code khi agent đã chạy production không?
Hoàn toàn có thể. Hãy bắt đầu bằng cách kiểm kê các agent hiện có và mã hóa một tập nhỏ quy tắc "không được vi phạm", sau đó thêm kiểm tra PaC vào pipeline và nền tảng hiện tại. Theo thời gian, di chuyển các kiểm tra thủ công và kiến thức ngầm định vào chính sách, đồng thời theo dõi mức giảm sự cố và nỗ lực review.
5. MCP Gateway phù hợp với kiến trúc policy-as-code ở điểm nào?
MCP Gateway hoạt động như một enforcement point tập trung (PEP) giữa agent và các tool của chúng. Thay vì định nghĩa quy tắc truy cập riêng lẻ tại từng tích hợp, bạn biểu diễn policy một lần — agent nào được kết nối tới MCP server nào, trong điều kiện gì — và gateway đánh giá chúng theo thời gian thực cho mọi kết nối. Đây là một trong những điểm thực tiễn nhất để bắt đầu triển khai policy-as-code với các team đang sử dụng MCP-compatible tooling.
