
Nhiều chuỗi bán lẻ đang dùng chatbot để tự động xử lý phần lớn yêu cầu chăm sóc khách hàng, hệ thống dự báo để tối ưu vốn lưu động tồn kho, và công cụ hỗ trợ để tăng tỷ lệ chuyển đổi. Nhưng nếu một khách hàng khiếu nại "dữ liệu của tôi đang được dùng để làm gì, và ai đang thấy nó" đội nào trong tổ chức trả lời được trong 5 phút?
Đây không còn là câu hỏi của riêng IT hay An ninh mạng, và cũng không chỉ là câu hỏi của Marketing. Từ khi Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, Nghị định 356/2025/NĐ-CP, Luật Trí tuệ nhân tạo số 134/2025/QH15 (hiệu lực 1/3/2026), cùng Luật Thương mại điện tử 2025 (số 122/2025/QH15) và Nghị định 248/2026/NĐ-CP chính thức siết chặt ranh giới tuân thủ, bài toán bảo vệ dữ liệu khách hàng bán lẻ đã trở thành quyết định cấp C-level: CEO, CIO, CMO, và Giám đốc Vận hành cùng chịu trách nhiệm không phải việc "để đội kỹ thuật tự xử"
Bài viết này chia sẻ góc nhìn về những rủi ro cần lưu ý khi đưa AI vào vận hành bán lẻ, từ chăm sóc khách hàng, cá nhân hóa, đến dự báo và tối ưu vận hành, cùng một số câu hỏi tham khảo dành cho doanh nghiệp hoạt động trong lĩnh vực bán lẻ.
1. Dữ liệu khách hàng trong bán lẻ phân tán qua nhiều hệ thống và nhiều nhà cung cấp
Trong một chuỗi bán lẻ bán hàng đa kênh (Omnichannel), dữ liệu khách hàng hiếm khi nằm tập trung tại một cơ sở dữ liệu duy nhất. Dữ liệu được tạo ra và lưu trữ rải rác trên nhiều điểm chạm:
- Hệ thống POS tại cửa hàng vật lý: Lưu trữ thông tin giao dịch, phương thức thanh toán, thời gian mua hàng và thông tin định danh trực tiếp (SĐT, tên khách hàng).
- Sàn thương mại điện tử và Mobile App: Ghi nhận lịch sử duyệt web, hành vi bỏ giỏ hàng, thông tin thiết bị, địa chỉ IP và vị trí địa lý.
- Nền tảng Quản trị Quan hệ Khách hàng (CRM) và Dữ liệu Khách hàng (CDP): Tích hợp thông tin phân khúc, điểm thưởng loyalty, lịch sử tương tác chăm sóc khách hàng.
- Hệ thống Marketing Automation & Chăm sóc khách hàng bên thứ ba: Quản lý danh sách email, số điện thoại chạy quảng cáo và lịch sử chat qua Zalo OA, Facebook Messenger.
Khi doanh nghiệp triển khai giải pháp AI (ví dụ: mô hình RAG để tra cứu sản phẩm hoặc công cụ AI hỗ trợ để cá nhân hóa AI dữ liệu khách hàng), luồng dữ liệu trên lập tức được luận chuyển sang các thành phần kỹ thuật mới: cơ sở dữ liệu Vector (Vector DB), mô hình ngôn ngữ lớn (LLM), và các hạ tầng tính toán GPU.
Nếu các thành phần AI này do nhiều nhà cung cấp SaaS hoặc Cloud khác nhau vận hành mà không có sự đồng bộ về chính sách quản trị, doanh nghiệp bán lẻ sẽ phải đối mặt với "điểm mù tuân thủ": Dữ liệu giao dịch nằm ở một nơi, log truy vấn AI nằm ở một nơi khác, và các bản sao lưu vector embedding lại nằm trên hạ tầng của một bên thứ ba. Sự phân tán này khiến việc thu hồi dữ liệu hay chứng minh tuân thủ theo consent dữ liệu khách hàng trở nên vô cùng phức tạp.
2. Không Thấy Được Luồng Dữ Liệu, Không Thể Cam Kết Với Khách Hàng
Một cam kết bảo mật trên website chỉ có giá trị nếu doanh nghiệp thực sự biết luồng dữ liệu đi qua đâu. Việc lập sơ đồ luồng dữ liệu vì vậy không phải bước "làm sau khi có sự cố", mà là điều kiện bắt buộc trước khi đưa bất kỳ mô hình AI nào vào vận hành thương mại.
Box kỹ thuật 5 chặng cần làm rõ trong sơ đồ luồng dữ liệu:
- Nguồn phát sinh: Dữ liệu từ POS, App hay CDP? Là dữ liệu cơ bản (họ tên, SĐT) hay nhạy cảm (vị trí, tài chính)?
- Tiền xử lý & ẩn danh: Dữ liệu có được làm sạch, khử nhận dạng trước khi vào mô hình AI không?
- Lưu trữ trung gian: Prompt, log phản hồi, vector embedding lưu tạm hay vĩnh viễn, ở đâu?
- Lớp xử lý tính toán: Inference chạy trên hạ tầng nào on-premise, private cloud, hay public cloud bên thứ ba?
- Luồng xuất dữ liệu: Kết quả AI trả về đâu, ai có quyền xem nhật ký tương tác đó?
Xem chi tiết cách phân tầng kiến trúc AI trong bài viết về Khung quản trị và phân tầng AI Stack cho doanh nghiệp.
Bằng cách tách rõ luồng dữ liệu (Data Plane) và luồng điều khiển (Control Plane), cấp lãnh đạo có thể xác định ngay: nếu có sự cố hoặc yêu cầu từ khách hàng, ai trong tổ chức hay đối tác nào là người chịu trách nhiệm ở từng mắt xích.
Để hiểu rõ hơn về cách xây dựng kiến trúc phân tầng an toàn cho AI, doanh nghiệp có thể tham khảo bài viết về Khung quản trị và phân tầng AI Stack cho doanh nghiệp.
3. Yêu cầu về năng lực hạ tầng theo mùa vụ và các điều khoản cần thống nhất trước cao điểm
Ngành bán lẻ có đặc thù phụ thuộc mạnh mẽ vào tính mùa vụ. Vào các đợt mua sắm cao điểm như 11.11, 12.12, Black Friday hay dịp Tết Nguyên Đán, lưu lượng truy cập hệ thống và số lượng yêu cầu xử lý AI có thể tăng đột biến từ 5 đến 10 lần so với ngày thường.
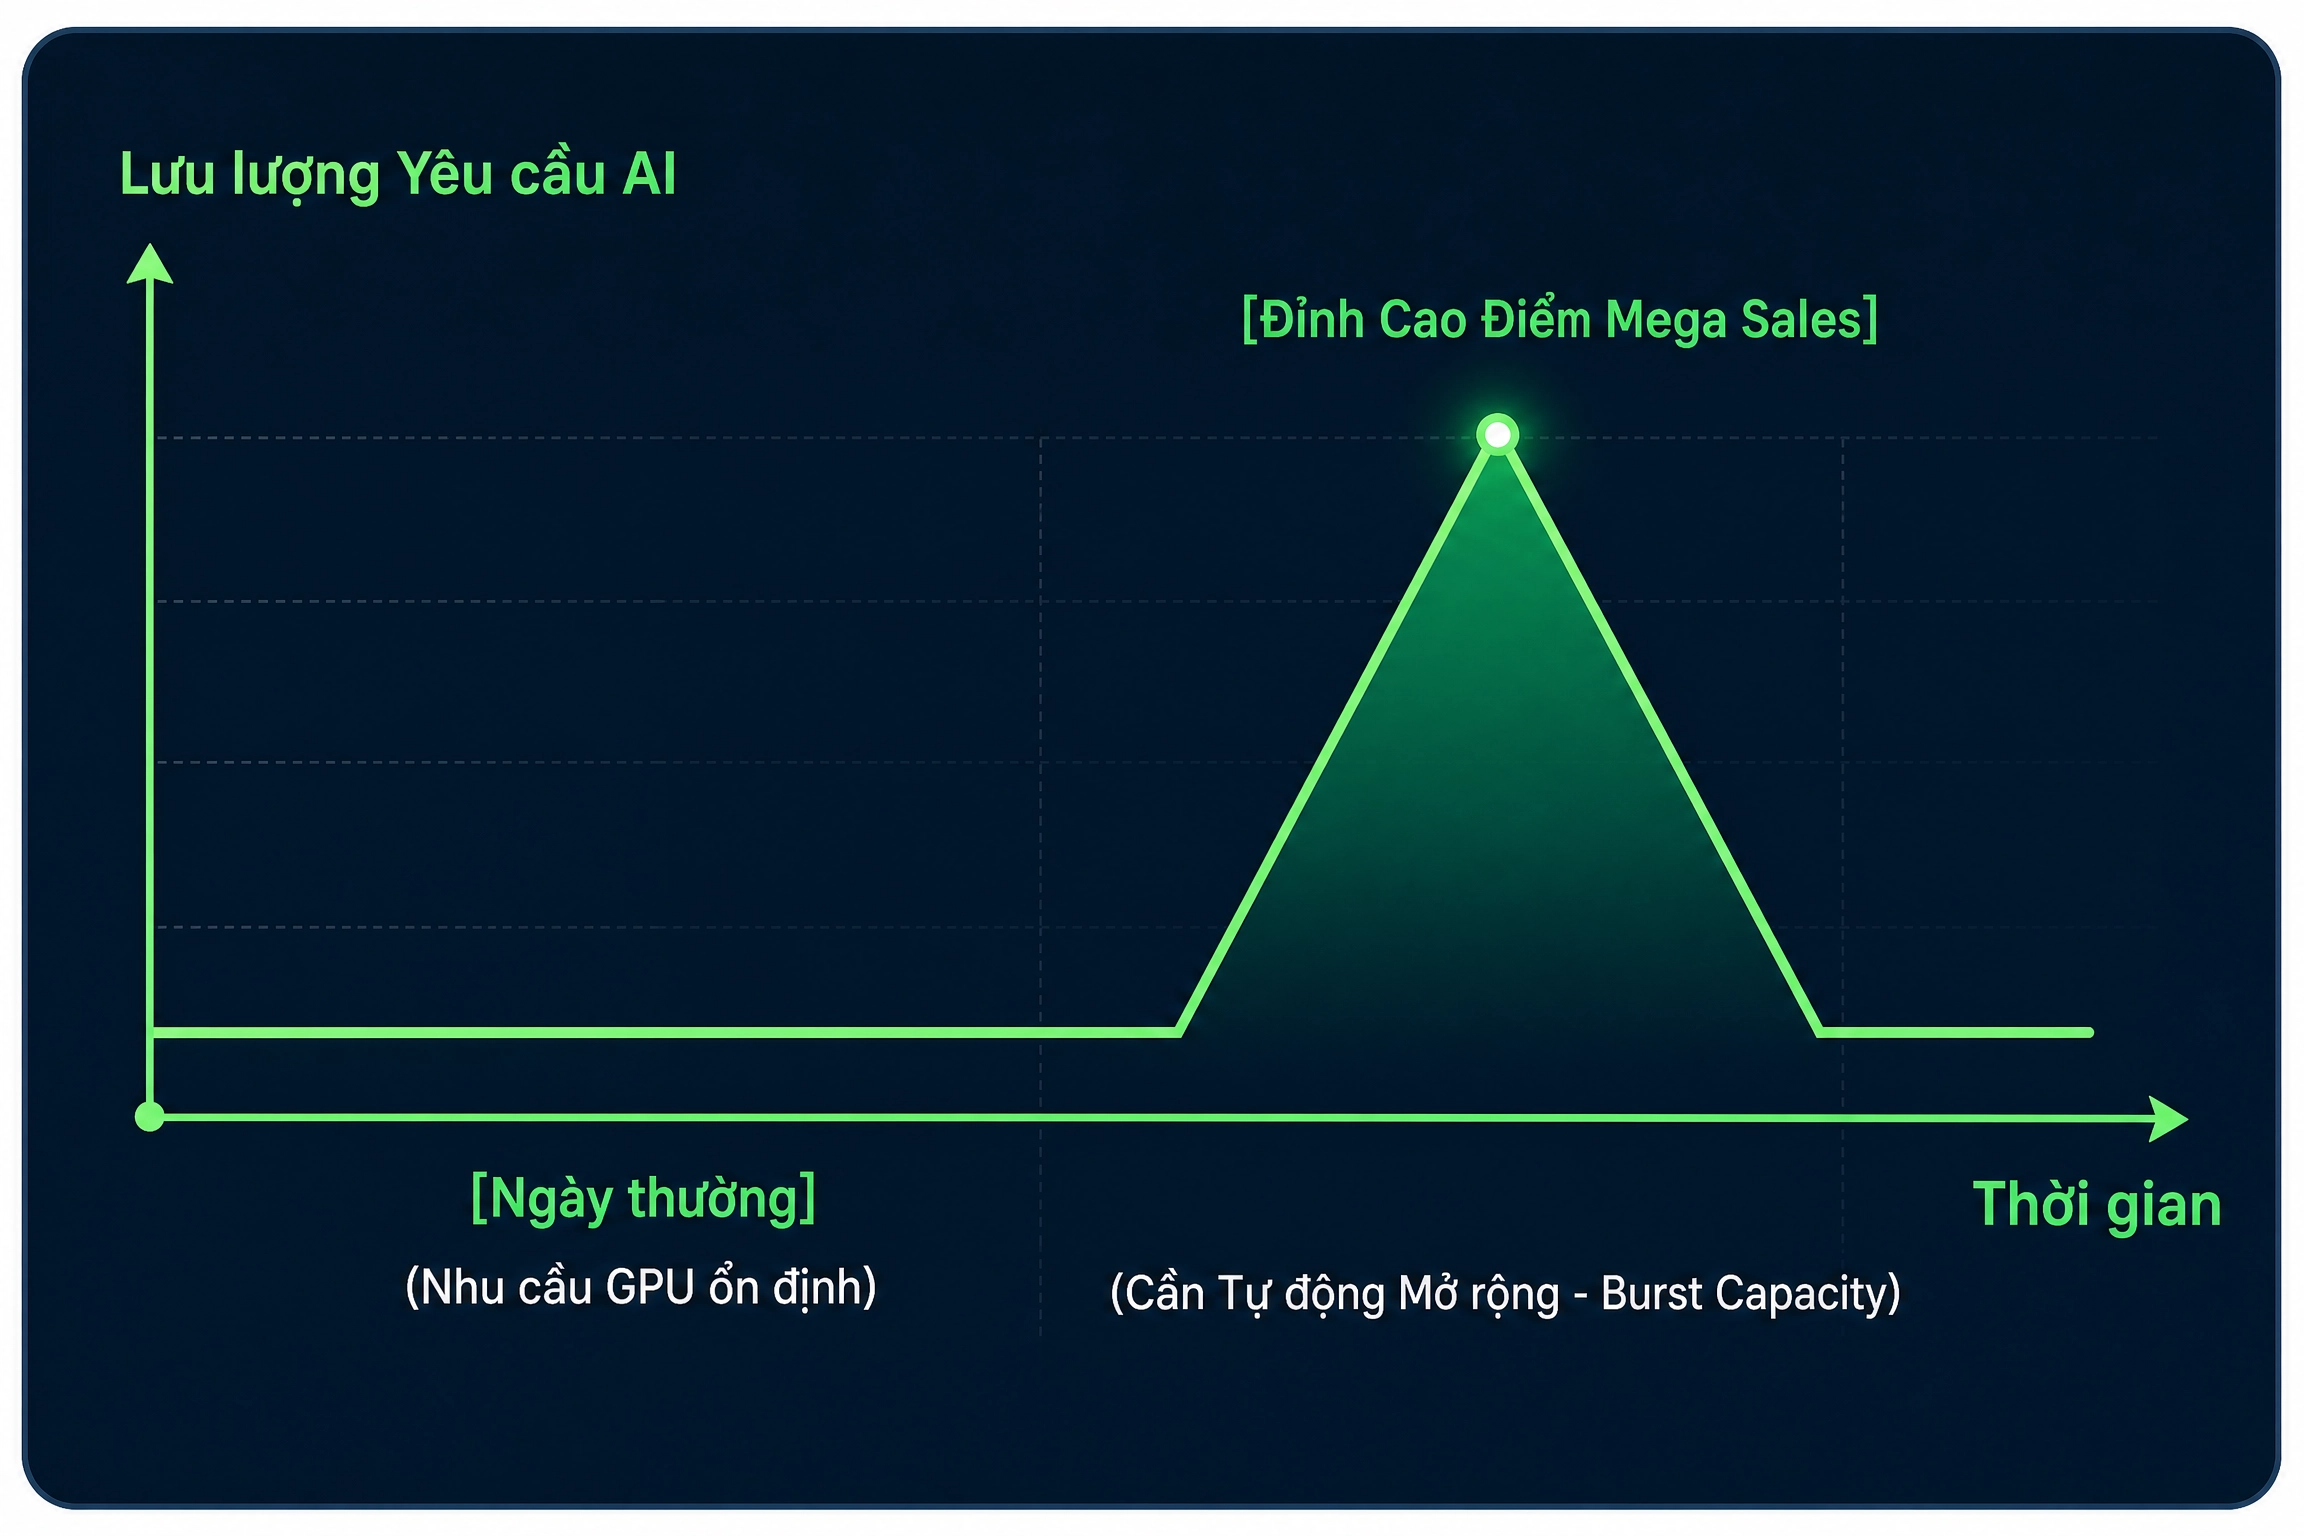
Nhu cầu biến động này đặt ra thách thức lớn cho hạ tầng tính toán AI:
- Rủi ro nghẽn hệ thống Inference: Nếu hạ tầng Cloud không có khả năng tự động mở rộng (Auto-scaling) tài nguyên GPU, các tính năng như gợi ý sản phẩm real-time hay chatbot hỗ trợ khách hàng sẽ bị gián đoạn, gây thiệt hại trực tiếp đến doanh thu.
- Rủi ro rò rỉ dữ liệu khi chia sẻ tài nguyên: Khi hạ tầng tự động mở rộng trên môi trường Multi-tenant Cloud trong đợt cao điểm, nếu cơ chế cô lập dữ liệu (Tenant Isolation) không đủ mạnh, dữ liệu khách hàng của chuỗi bán lẻ này có thể bị rò rỉ sang môi trường của doanh nghiệp khác.
Do đó, trước các kỳ bán hàng cao điểm, doanh nghiệp bán lẻ cần thống nhất với nhà cung cấp hạ tầng AI Cloud các điều khoản kỹ thuật cốt lõi:
- Cam kết năng lực mở rộng tài nguyên tính toán: Đảm bảo khả năng cấp phát tức thì cụm GPU (như NVIDIA L40S, H100) mà không làm gián đoạn luồng xử lý.
- Cô lập môi trường ở cấp độ phần cứng: Đảm bảo dữ liệu mua sắm và log truy vấn trong thời điểm tăng tải vẫn được lưu trữ và xử lý trong môi trường ảo hóa riêng biệt.
- Chính sách chi phí linh hoạt: Cho phép mở rộng theo nhu cầu thực tế (Pay-as-you-go) để tối ưu chi phí vận hành hạ tầng ngoài mùa cao điểm.
Tham khảo chi tiết bộ tiêu chí đánh giá nhà cung cấp Cloud tại Ebook thẩm định Cloud Sovereign cho doanh nghiệp.
4. Chu kỳ huấn luyện lại mô hình và phạm vi dữ liệu được phép sử dụng
Xu hướng tiêu dùng bán lẻ thay đổi theo tuần và theo mùa. Một mô hình cá nhân hóa AI dữ liệu khách hàng nếu không được cập nhật dữ liệu mới sẽ nhanh chóng giảm độ chính xác. Do đó, hoạt động tinh chỉnh (fine-tuning) hoặc huấn luyện lại (re-training) mô hình là nhu cầu bắt buộc.
Tuy nhiên, về mặt pháp lý, việc đưa dữ liệu khách hàng vào pipeline huấn luyện mô hình đòi hỏi doanh nghiệp phải tuân thủ nghiêm ngặt các điều kiện về consent dữ liệu khách hàng:
Tính hợp lệ của Consent: Khách hàng đồng ý cho phép chuỗi bán lẻ "sử dụng thông tin để gợi ý đơn hàng" không đồng nghĩa với việc họ cho phép "dùng dữ liệu cá nhân để huấn luyện mô hình AI dùng chung" của nhà cung cấp công nghệ.
Nguyên tắc Giảm thiểu Dữ liệu (Data Minimization): Tất cả dữ liệu PII (tên, SĐT, địa chỉ, số thẻ) phải được bóc tách và mã hóa hoàn toàn trước khi đưa vào tập dữ liệu huấn luyện (Training Dataset). Chỉ giữ lại các chỉ số hành vi thuần túy (lịch sử xem, tần suất mua, giá trị giỏ hàng).
Quản lý Vòng đời Dữ liệu Huấn luyện: Doanh nghiệp phải thiết lập chu kỳ lưu trữ và xóa bỏ dữ liệu huấn luyện rõ ràng. Khi khách hàng rút lại sự đồng ý (Withdrawal of Consent), hệ thống phải có quy trình loại bỏ dữ liệu tương ứng khỏi tập huấn luyện tiếp theo.
Để xây dựng quy trình quản lý sự đồng ý chuẩn hóa theo đúng khung pháp lý mới, doanh nghiệp có thể tìm hiểu thêm bài viết về Khung quản trị Consent cho AI và Big Data.
5. Kiểm soát quyền truy cập trong nội bộ và trên toàn chuỗi đối tác
Một chuỗi bán lẻ trung bình làm việc với hàng chục đối tác bên ngoài: công ty tư vấn marketing, đơn vị vận hành sàn TMĐT, nhà cung cấp phần mềm SaaS, đơn vị logistics và các agency chạy quảng cáo. Khi đưa AI vào vận hành, rủi ro mất an toàn thông tin thường đến từ việc phân quyền truy cập quá rộng rãi hoặc thiếu cơ chế theo dõi.
Để đảm bảo bảo vệ dữ liệu khách hàng bán lẻ, chiến lược phân quyền cần tuân thủ 3 nguyên tắc:
Nguyên tắc Quyền tối thiểu (Least Privilege Access - RBAC & ABAC): Nhân viên bán hàng tại cửa hàng chỉ được nhìn thấy thông tin khách hàng phục vụ giao dịch hiện tại; nhân viên marketing chỉ thao tác trên dữ liệu đã nhóm thành phân khúc (aggregated data); đối tác tư vấn AI bên ngoài tuyệt đối không có quyền truy cập trực tiếp vào cơ sở dữ liệu thô (raw PII).
Mã hóa và Che giấu Dữ liệu (Data Masking & Anonymization): Đối với các tác vụ thử nghiệm hoặc tích hợp API với đối tác, toàn bộ dữ liệu định danh khách hàng phải được tự động che giấu (ví dụ: hiển thị 090****123 hoặc thay thế tên thật bằng ID ngẫu nhiên) ngay tại lớp API Gateway trước khi dữ liệu rời khỏi hạ tầng nội bộ.
Ghi vết và Kiểm toán Truy cập (Verifiable Auditability): Mọi thao tác trích xuất dữ liệu, gửi câu lệnh (prompt) chứa dữ liệu khách hàng đến AI, hoặc xuất báo cáo phân tích đều phải được ghi lại trong nhật ký hệ thống (Audit Log) không thể chỉnh sửa. Hệ thống phải tự động cảnh báo khi phát sinh hành vi trích xuất dữ liệu bất thường với số lượng lớn.
6. Điều kiện để dữ liệu không bị chuyển ra ngoài phạm vi đã thống nhất
Theo Nghị định 356/2025/NĐ-CP, hoạt động chuyển dữ liệu cá nhân của công dân Việt Nam ra nước ngoài hoặc lưu trữ trên hạ tầng đặt ngoài lãnh thổ Việt Nam chịu sự kiểm soát rất chặt chẽ. Doanh nghiệp bán lẻ (Bên Kiểm soát Dữ liệu) bắt buộc phải lập Hồ sơ Đánh giá Tác động Chuyển Dữ liệu Xuyên Biên giới (DPIA/CTIA Mẫu 10) và thông báo với Bộ Công an.
Để đảm bảo dữ liệu khách hàng bán lẻ không bị "vô tình" chuyển ra nước ngoài trong quá trình vận hành AI, doanh nghiệp cần rà soát 4 điều kiện hạ tầng:
1. Vị trí Trung tâm Dữ liệu (Data Center Residency): Đảm bảo cả máy chủ lưu trữ cơ sở dữ liệu gốc, cơ sở dữ liệu vector và máy chủ tính toán GPU đều đặt tại các Trung tâm Dữ liệu thuộc lãnh thổ Việt Nam.
2. Kiểm soát Lớp Điều khiển (Control Plane Localization): Nhiều nhà cung cấp Cloud quốc tế cam kết lưu trữ dữ liệu tại Việt Nam nhưng bảng điều khiển quản trị (Management Console) và log hệ thống lại chạy trên máy chủ đặt tại nước ngoài. Đây vẫn bị tính là hành vi chuyển dữ liệu xuyên biên giới.
3. Tự chủ Khóa Mã hóa (Customer-Managed Encryption Keys - CMEK): Doanh nghiệp bán lẻ phải trực tiếp nắm giữ và quản lý khóa mã hóa dữ liệu. Nhà cung cấp hạ tầng Cloud không có quyền giải mã dữ liệu khách hàng dưới bất kỳ hình thức nào.
4. Chính sách Nhà thầu phụ (Sub-processor Boundaries): Hợp đồng phải cam kết nhà cung cấp giải pháp AI không được tự ý chuyển giao dữ liệu khách hàng cho bất kỳ bên thứ ba nào khác ngoài danh mục Sub-processor đã được doanh nghiệp bán lẻ chấp thuận bằng văn bản.
7. 7-Eleven Việt Nam: Vận Hành Gần 1.500 Cửa Hàng Online, Không Gián Đoạn
Với đặc thù hoạt động 24/7, bài toán của 7-Eleven Việt Nam thương hiệu cửa hàng tiện lợi hàng đầu thế giới, hơn 150 cửa hàng offline và gần 1.500 cửa hàng online là vận hành đa kênh liên tục mà không để bất kỳ gián đoạn nào ảnh hưởng đến doanh thu, trong khi vẫn đảm bảo dữ liệu giao dịch và thanh toán được lưu trữ, xử lý đúng theo yêu cầu tuân thủ. Từ năm 2020, 7-Eleven triển khai vServer, vStorage và Backup theo mô hình hybrid trên hạ tầng GreenNode cho các nghiệp vụ cốt lõi (POS, xử lý đơn hàng, đồng bộ dữ liệu khách hàng), với dữ liệu lưu trữ và xử lý trong môi trường nội địa.
Kết quả giai đoạn 2020–2024: hạ tầng đạt SLA 99,9%, vận hành liên tục kể cả mùa cao điểm; tỷ lệ hủy đơn trên GrabMart giảm xuống dưới 4,5%; thời gian xử lý đơn dưới 3 phút; và toàn bộ hệ thống gần 1.500 cửa hàng online được vận hành bởi đội ngũ chỉ 2 người.
GreenNode và 7-Eleven vừa ký Biên bản ghi nhớ hợp tác chiến lược, đặt nền móng cho lộ trình ứng dụng AI tiếp theo trên cùng nền tảng hạ tầng đã được kiểm chứng về độ ổn định và tuân thủ trong 6 năm qua.
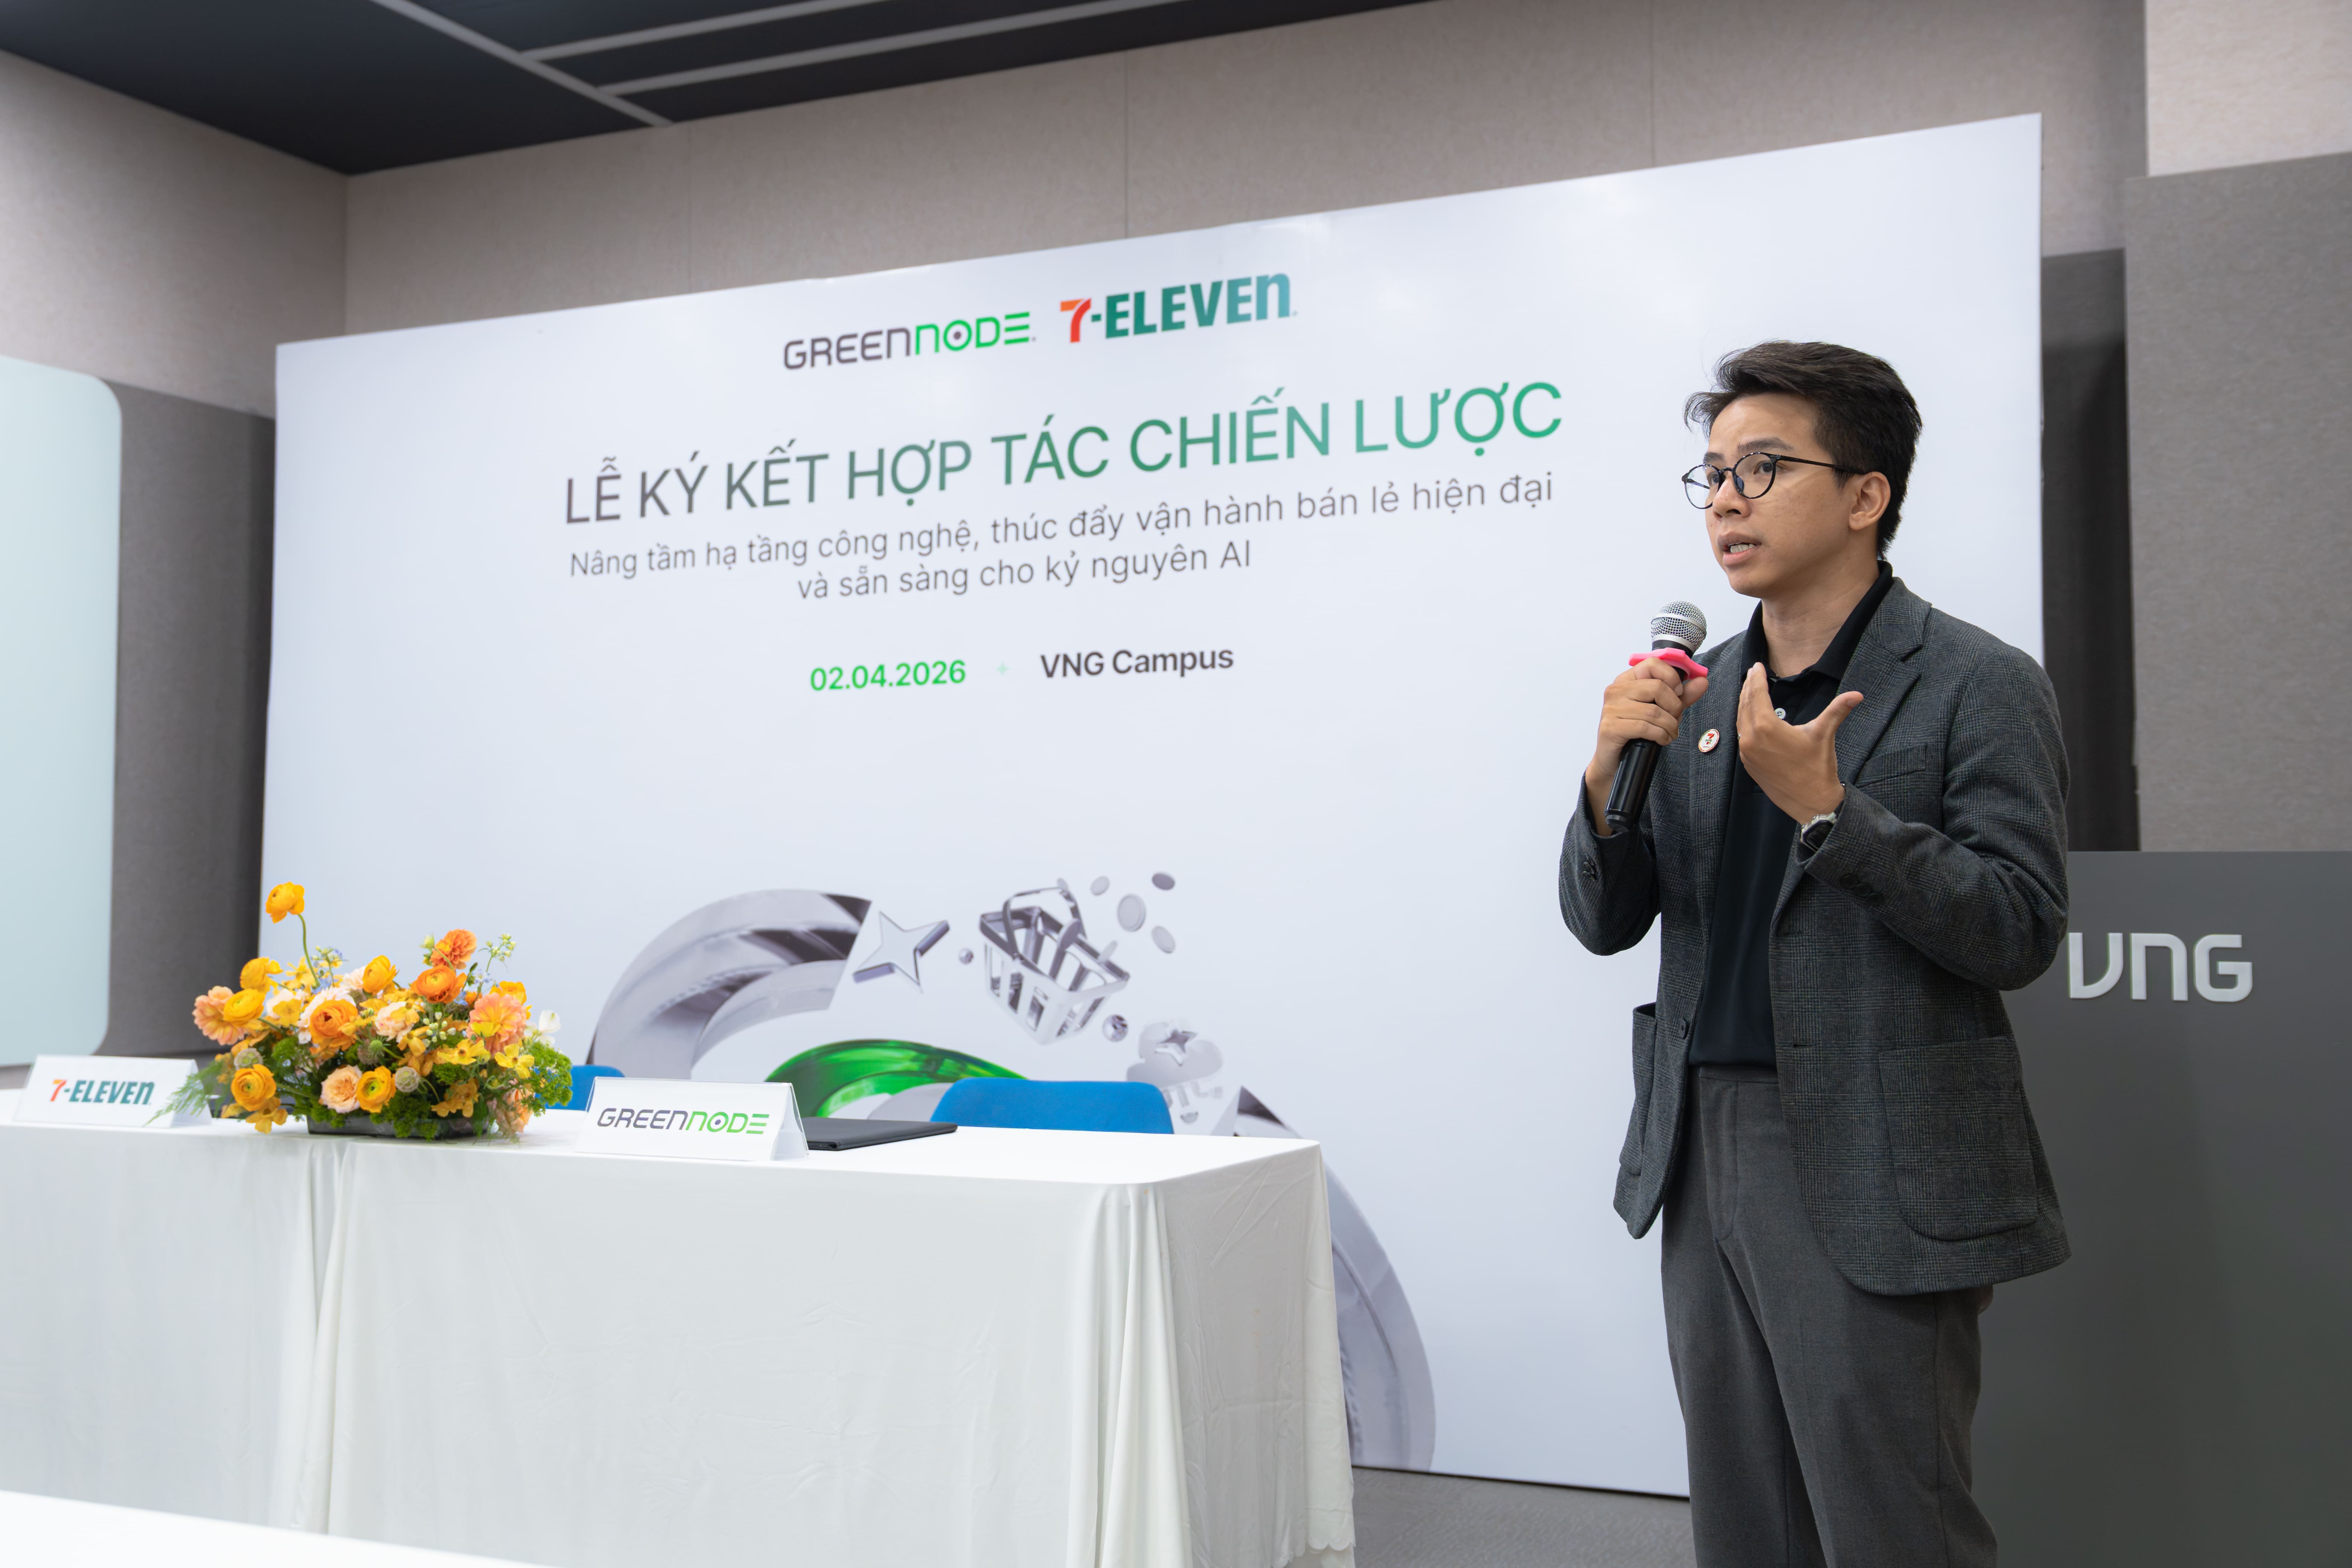
Trụ cột giải pháp GreenNode cho khối Retail Enterprise
Từ nền tảng hạ tầng đã được kiểm chứng qua case như 7-Eleven Việt Nam, GreenNode tiếp tục đồng hành cùng doanh nghiệp bán lẻ xây dựng năng lực AI:
Hạ tầng GPU hiệu năng cao, vận hành hoàn toàn trong biên giới Việt Nam: Hạ tầng GPU Cloud chuyên dụng (NVIDIA L40S, H100, H200, RTX 6000) tự động mở rộng năng lực tính toán theo thời gian thực trong các đợt cao điểm như Mega Sales, đảm bảo trải nghiệm cá nhân hóa AI diễn ra mượt mà không gián đoạn, toàn bộ hạ tầng tính toán, dữ liệu lưu trữ, lớp điều khiển và hệ thống log đều nằm trọn vẹn tại trung tâm dữ liệu Việt Nam, không có luồng dữ liệu nào cần rời khỏi lãnh thổ trong suốt quá trình vận hành.
AI Platform biệt lập: cho phép doanh nghiệp bán lẻ tự thiết lập môi trường fine-tune và lưu trữ Private Vector Database trên hạ tầng riêng, hướng tới đảm bảo trọng số mô hình và dữ liệu khách hàng thuộc quyền của doanh nghiệp.
Khung quản trị đồng bộ: các năng lực nền tảng được định hướng hỗ trợ quản lý khóa mã hóa (CMEK), phân quyền IAM đa tầng, và trích xuất audit log phục vụ kiểm toán tuân thủ.
Tham khảo chi tiết Câu chuyện của 7-Elevent cùng GreenNode
Kết luận
Việc ứng dụng AI trong bán lẻ mang lại lợi thế cạnh tranh khổng lồ về tốc độ vận hành và năng lực cá nhân hóa trải nghiệm khách hàng. Tuy nhiên, lợi thế đó chỉ bền vững khi được xây dựng trên một nền tảng hạ tầng an toàn và tuân thủ pháp lý thực chất.
Bằng cách chủ động lập sơ đồ luồng dữ liệu, siết chặt cơ chế thu thập consent dữ liệu khách hàng, lựa chọn mô hình hạ tầng AI Cloud nội địa có khả năng mở rộng linh hoạt theo mùa vụ, các doanh nghiệp bán lẻ có thể hoàn toàn tự tin tăng tốc trên lộ trình chuyển đổi số mà không phải đối mặt với các rủi ro tuân thủ pháp lý
