Những điểm nổi bật
- AI Agent đang trở thành một tiêu chí trong thẩm định đối tác: Doanh nghiệp dịch vụ chuyên nghiệp cần chứng minh cách dữ liệu khách hàng được xử lý, lưu trữ và bảo vệ khi ứng dụng AI.
- Kiểm soát dữ liệu cần bắt đầu từ hạ tầng: Xác định rõ nơi dữ liệu được xử lý và lưu trữ, quyền tài phán, cơ chế Zero-data retention và quyền kiểm soát khóa mã hóa là những yếu tố cần đánh giá trước khi triển khai AI Agent.
- Bảo mật dữ liệu cần được duy trì xuyên suốt quá trình vận hành: Phân quyền truy cập, cô lập dữ liệu giữa các khách hàng và kiểm soát truy vấn vượt quyền giúp giảm thiểu rủi ro rò rỉ dữ liệu trong các hệ thống AI.
Trong các ngành dịch vụ chuyên nghiệp như tư vấn chiến lược, kiểm toán độc lập và tư vấn pháp lý, AI Agent đang nhanh chóng chuyển từ công cụ thử nghiệm sang trợ lý vận hành nòng cốt. Khả năng rà soát hàng ngàn trang hợp đồng M&A trong vài phút, đối chiếu quy định thuế qua nhiều thời kỳ, hay tự động tổng hợp hồ sơ thẩm định chuyên sâu giúp các công ty tối ưu hóa hàng ngàn giờ làm việc của đội ngũ chuyên gia.
Tuy nhiên, năng lực phân tích vượt trội của AI Agent đồng thời tạo ra một điểm nghẽn chiến lược: rủi ro an toàn thông tin. Việc AI Agent xử lý dữ liệu khách hàng vốn chứa đựng bí mật kinh doanh, báo cáo tài chính chưa công bố và dữ liệu cá nhân nhạy cảm đòi hỏi một cơ chế kiểm soát hạ tầng và pháp lý khắt khe. Nếu không có phương án kiến trúc phù hợp, việc đưa tài liệu khách hàng vào các mô hình AI có thể dẫn đến rò rỉ thông tin, vi phạm cam kết bảo mật (NDA) và tổn hại nghiêm trọng đến uy tín của công ty.
Bài viết này phân tích các rủi ro cốt lõi và gợi ý khung kiểm soát bảo mật dữ liệu khách hàng doanh nghiệp dành cho Ban điều hành và bộ phận quản trị công nghệ tại các công ty tư vấn, kiểm toán, luật.
1. AI đang trở thành một tiêu chí trong thẩm định đối tác dịch vụ chuyên nghiệp
Trong các kỳ thẩm định nhà cung cấp hoặc đấu thầu dịch vụ (RFP), các tập đoàn đa quốc gia và tổ chức tài chính lớn đã bắt đầu bổ sung danh mục kiểm tra chuyên biệt về ứng dụng AI. Khách hàng enterprise không chỉ hỏi về năng lực chuyên môn của đội ngũ đối tác, mà trực tiếp yêu cầu làm rõ phương thức xử lý dữ liệu của các công cụ công nghệ mà công ty sử dụng.
Các câu hỏi thẩm định phổ biến bao gồm:
- Công ty có sử dụng các công cụ Generative AI hay AI Agent để xử lý tài liệu do khách hàng cung cấp không?
- Dữ liệu trong câu lệnh và tài liệu đính kèm có bị nhà cung cấp giải pháp AI lưu trữ hoặc sử dụng để huấn luyện mô hình dùng chung (public model) không?
- Hạ tầng tính toán và cơ sở dữ liệu lưu vết của AI Agent được đặt tại đâu, thuộc tài phán pháp lý nào?
Thực tế này buộc các công ty tư vấn, kiểm toán và luật phải chủ động chuẩn hóa kiến trúc AI. Việc không thể chứng minh cơ chế bảo mật dữ liệu khách hàng doanh nghiệp minh bạch có thể dẫn đến nguy cơ bị loại khỏi vòng thẩm định của các khách hàng lớn.
2. Đặc Thù Dữ Liệu Ngành Dịch Vụ Chuyên Nghiệp: Tính Nhạy Cảm Cao Và Ràng Buộc Bảo Mật Độc Lập
Khác với ngành bán lẻ hay dịch vụ tiêu dùng xử lý hàng triệu bản ghi dữ liệu cá nhân cơ bản, khối dịch vụ chuyên nghiệp sở hữu tập dữ liệu có những đặc thù riêng biệt:
- Mức độ nhạy cảm cực cao: Tài liệu kiểm toán, hồ sơ tranh tụng, cấu trúc giao dịch M&A hoặc phương án tối ưu thuế có thể chứa thông tin có ảnh hưởng trực tiếp đến giá trị doanh nghiệp, giao dịch tài chính hoặc rủi ro pháp lý.
- Nghĩa vụ bảo mật theo từng hợp đồng dịch vụ: Mỗi khách hàng có những điều khoản bảo mật riêng biệt. Dữ liệu của Khách hàng A không chỉ cần bảo vệ khỏi các cuộc tấn công bên ngoài, mà còn phải cách ly hoàn toàn với dữ liệu của Khách hàng B ngay trong nội bộ hệ thống.
- Nghĩa vụ bảo mật theo luật chuyên ngành: Bên cạnh quy định chung về bảo vệ dữ liệu cá nhân Luật số 91/2025/QH15 và Nghị định 356/2025/NĐ-CP, các công ty còn chịu sự điều chỉnh của Luật Luật sư, Luật Kiểm toán độc lập với các chế tài nghiêm khắc về nghĩa vụ giữ bí mật thông tin.
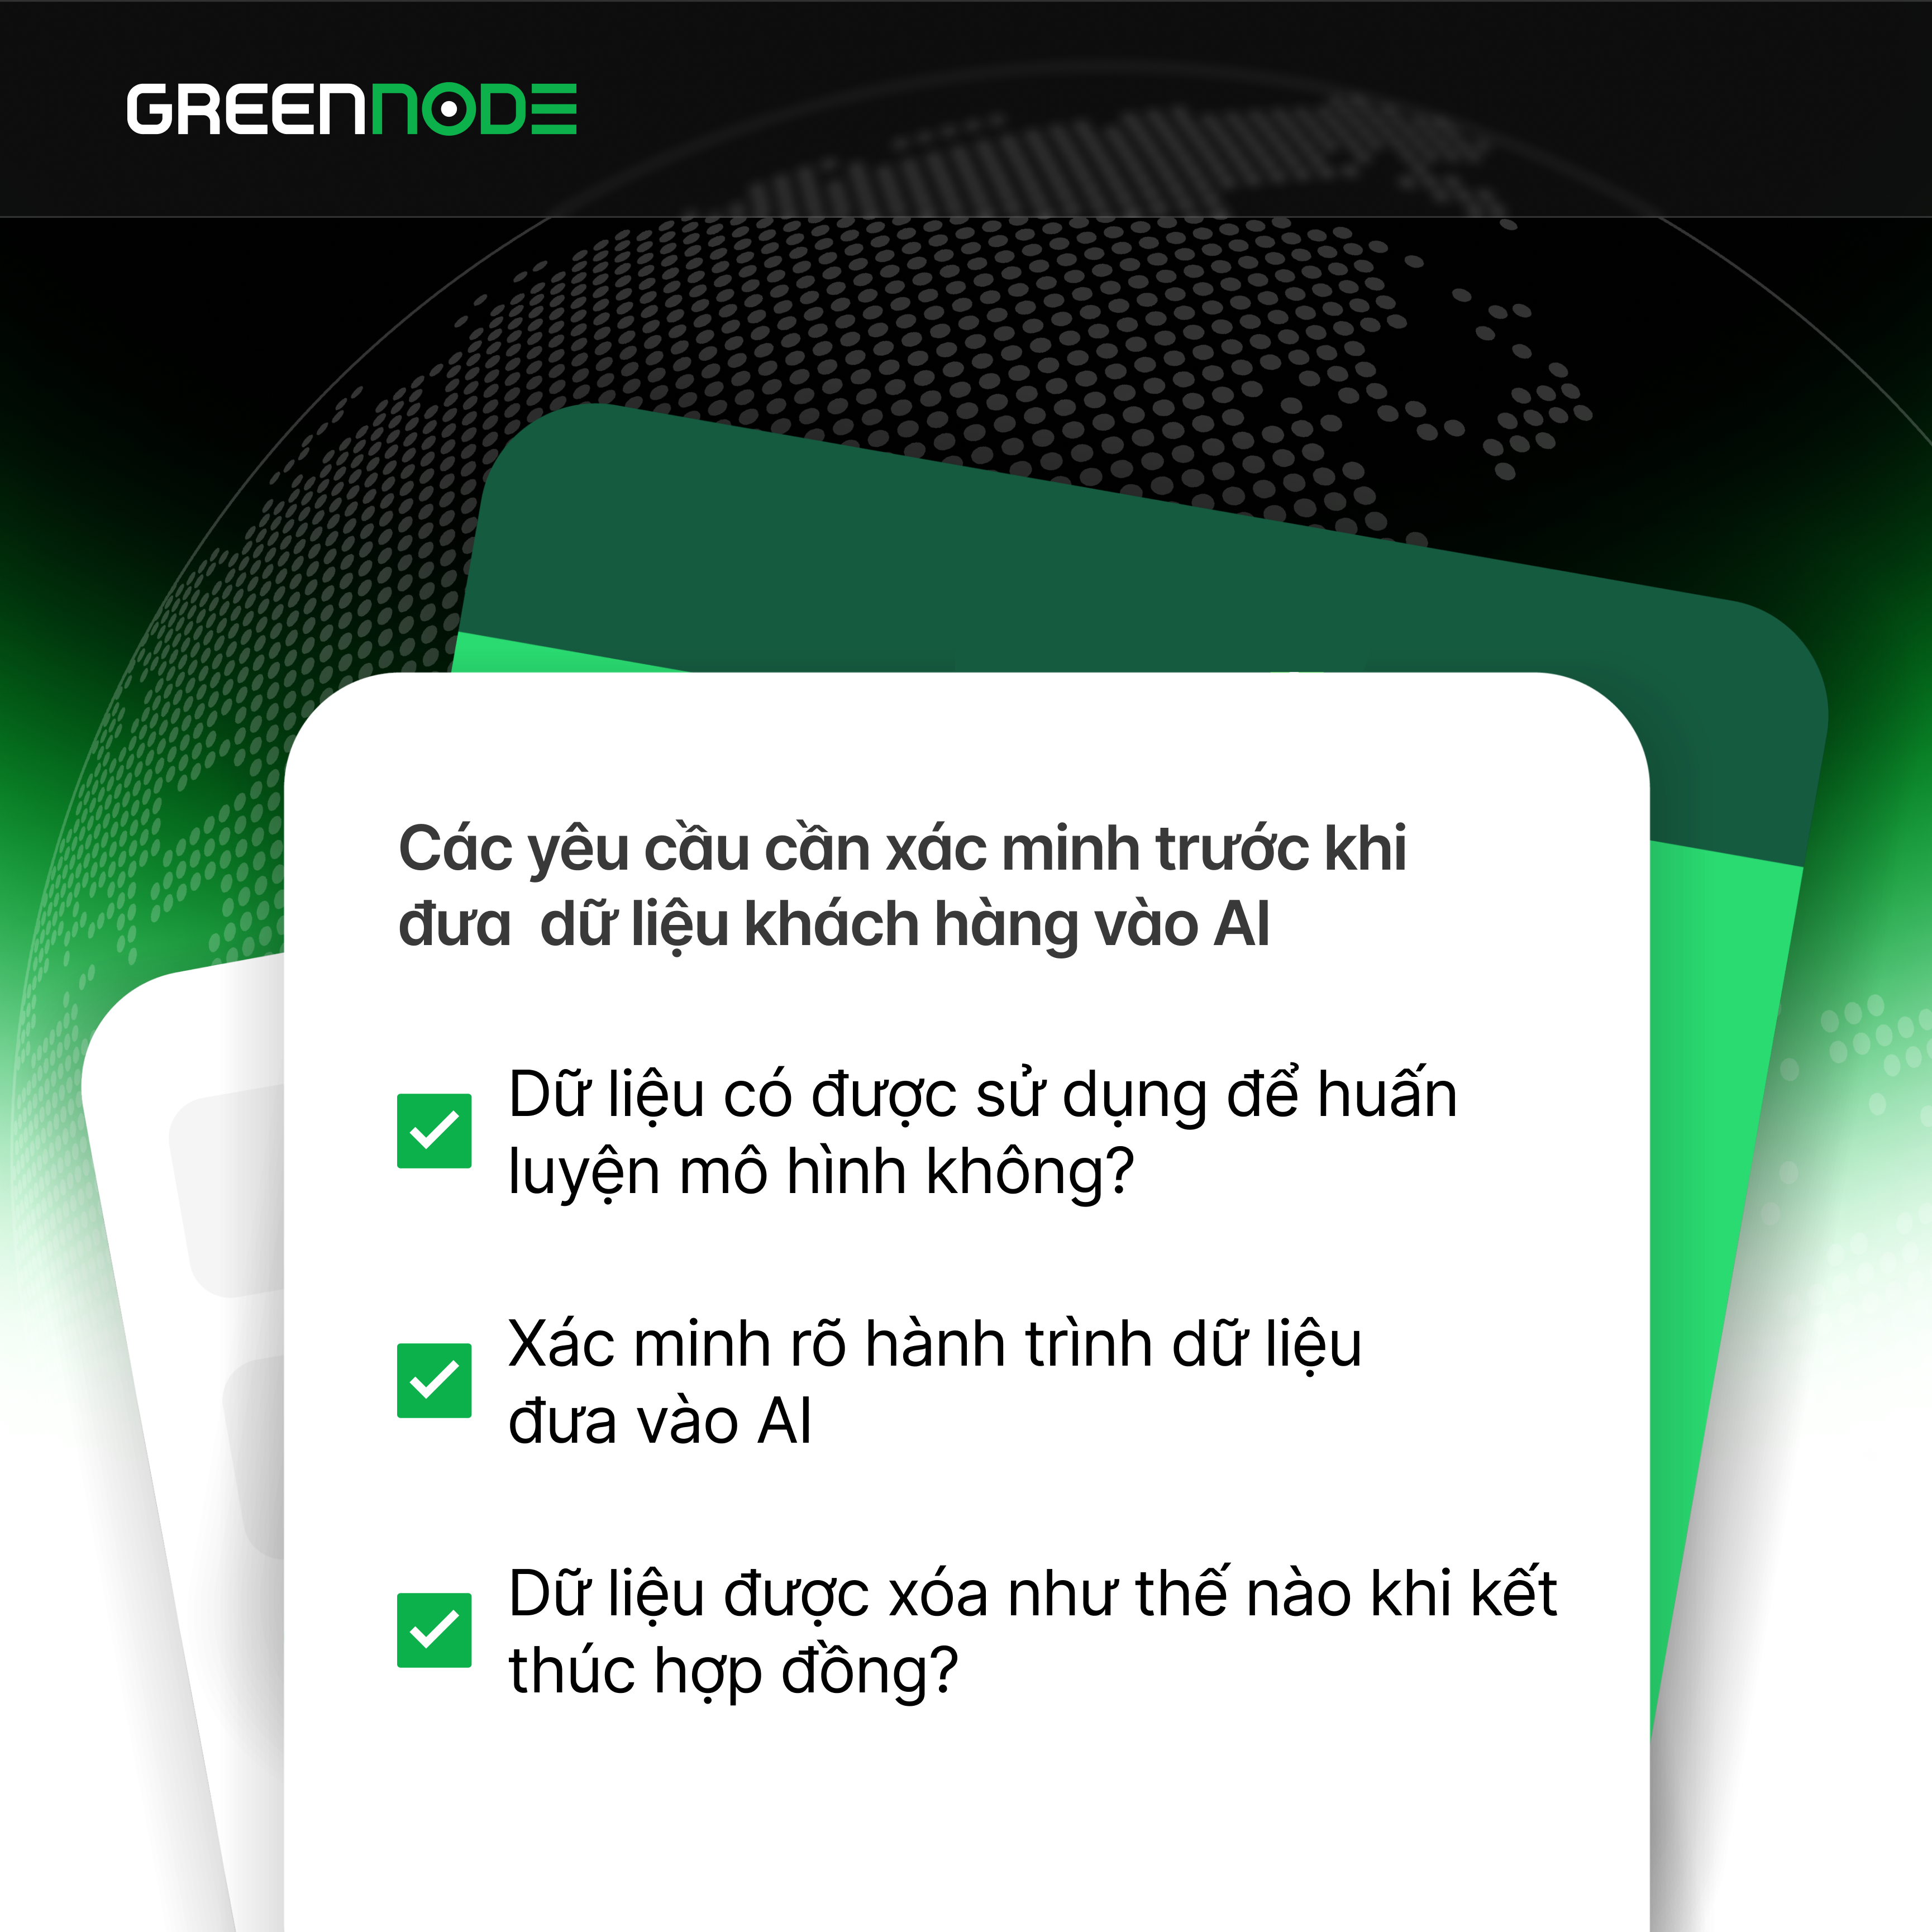
3. Các yêu cầu hạ tầng cần xác minh trước khi đưa dữ liệu khách hàng vào AI
Trước khi tích hợp AI Agent vào quy trình xử lý tài liệu, doanh nghiệp cần yêu cầu nhà cung cấp làm rõ toàn bộ vòng đời dữ liệu
- Dữ liệu có được sử dụng để huấn luyện mô hình không? Yêu cầu nhà cung cấp AI xác nhận bằng văn bản rằng dữ liệu công ty gửi vào sẽ không được lưu lại hay dùng để huấn luyện các mô hình dùng chung thuật ngữ cần tìm trong hợp đồng là "Zero-data retention".
- Cần xác định rõ toàn bộ đường đi của dữ liệu sau khi được đưa vào hệ thống AI: Không chỉ vị trí lưu trữ dữ liệu cần được xác minh, doanh nghiệp cũng cần làm rõ nơi triển khai các thành phần liên quan đến quá trình xử lý, hệ thống quản lý, cơ sở dữ liệu và các bản sao lưu. Đặc biệt, cần xác định liệu các thành phần này có được vận hành trên hạ tầng ngoài Việt Nam hay không và dữ liệu có phát sinh hoạt động xử lý xuyên biên giới hay không.
- Dữ liệu được xóa như thế nào khi kết thúc hợp đồng? Yêu cầu nhà cung cấp cam kết bằng hợp đồng khả năng xóa toàn bộ dữ liệu liên quan đến một dự án - bao gồm cả bản sao lưu - ngay khi hợp đồng dịch vụ kết thúc.
Để nắm rõ hơn về cách phân tầng và quản trị các lớp kỹ thuật AI, doanh nghiệp có thể tham khảo bài viết Khung quản trị và phân tầng AI Stack cho doanh nghiệp.
4. 2 Tiêu Chí Hạ Tầng Cần Đánh Giá: Quyền tài phán và quyền kiểm soát dữ liệu
Bên cạnh cách dữ liệu được xử lý và lưu trữ, doanh nghiệp cần đánh giá hai yếu tố có ảnh hưởng trực tiếp đến khả năng kiểm soát dữ liệu: quyền tài phán và quyền kiểm soát khóa mã hóa.
4.1. Dữ liệu nằm trong quyền tài phán của ai?
Rủi ro kinh doanh: Việc dùng các dịch vụ AI có máy chủ đặt tại nước ngoài rất dễ khiến công ty vướng rủi ro vi phạm quy định về chuyển dữ liệu xuyên biên giới (Nghị định 356/2025/NĐ-CP).
Yêu cầu từ Ban điều hành: Yêu cầu ưu tiên nhà cung cấp hạ tầng Cloud nội địa, có pháp nhân tại Việt Nam. Điều này đảm bảo khi có sự cố bảo mật hoặc thanh tra tuân thủ, toàn bộ dữ liệu và quy trình xử lý đều nằm trọn vẹn dưới sự bảo vệ của pháp luật Việt Nam, giúp công ty luôn "nắm đằng chuôi" về mặt pháp lý
4.2 Ai kiểm soát khóa mã hóa?
Rủi ro kinh doanh: Đưa dữ liệu lên Cloud nhưng nhà cung cấp lại là người giữ chìa khóa giải mã, đồng nghĩa với việc ranh giới bảo mật có thể bị xuyên thủng từ phía đối tác.
Yêu cầu từ Ban điều hành: Bắt buộc áp dụng cơ chế "Doanh nghiệp tự quản lý khóa mã hóa" (CMEK). Nguyên lý này giống như việc công ty thuê không gian két sắt của ngân hàng (thuê Cloud), nhưng chìa khóa duy nhất do chính công ty cất giữ. Bằng cách này, ngay cả đội ngũ kỹ sư của nhà cung cấp Cloud cũng tuyệt đối không thể can thiệp hay đọc được nội dung tài liệu của khách hàng.
Doanh nghiệp có thể rà soát chi tiết bộ tiêu chí đánh giá hạ tầng Cloud tại Checklist Cloud Sovereign cho doanh nghiệp.
5. Phân quyền truy cập và kiểm soát xung đột lợi ích trong hệ thống AI
Trong nghiệp vụ tư vấn và luật, xung đột lợi ích là rủi ro chiến lược. Nếu hai đội ngũ trong cùng một công ty tư vấn cho hai bên đối đầu trong một vụ thâu tóm hoặc tranh tụng, bức tường thông tin bắt buộc phải được thiết lập tuyệt đối.
Khi triển khai AI Agent dưới dạng hệ thống tra cứu tri thức (RAG - Retrieval-Augmented Generation), hiện tượng "rò rỉ ngữ cảnh" có thể xảy ra nếu cơ chế kiểm soát truy cập không được thiết lập chặt chẽ. AI Agent có thể vô tình trích xuất thông tin từ tài liệu của dự án A để phản hồi cho chuyên viên đang làm việc ở dự án B.
Giải pháp cốt lõi là áp dụng mô hình phân quyền đa tầng:
- Mô hình Phân quyền Dựa trên Vai trò và Thuộc tính: Bắt buộc mỗi tài liệu khi đưa vào AI đều phải được dán nhãn thuộc dự án nào và cấp bậc nào mới được xem. Nhân sự được phân công dự án nào, AI chỉ truy xuất đúng dữ liệu của dự án đó để trả lời.
- Phân tách không gian dữ liệu: Không gian lưu trữ của hệ thống AI phải được ngăn cách như những két sắt riêng biệt thay vì dùng chung một nhà kho lớn. AI chỉ được cấp quyền mở két sắt tương ứng với thẩm quyền của người dùng đang thao tác.
- Kiểm soát truy vấn vượt quyền: Hệ thống phải tự động từ chối, chặn đứng và ghi nhận cảnh báo nếu một câu lệnh có dấu hiệu dò xét hoặc yêu cầu trích xuất thông tin nằm ngoài phạm vi dự án được phân công.
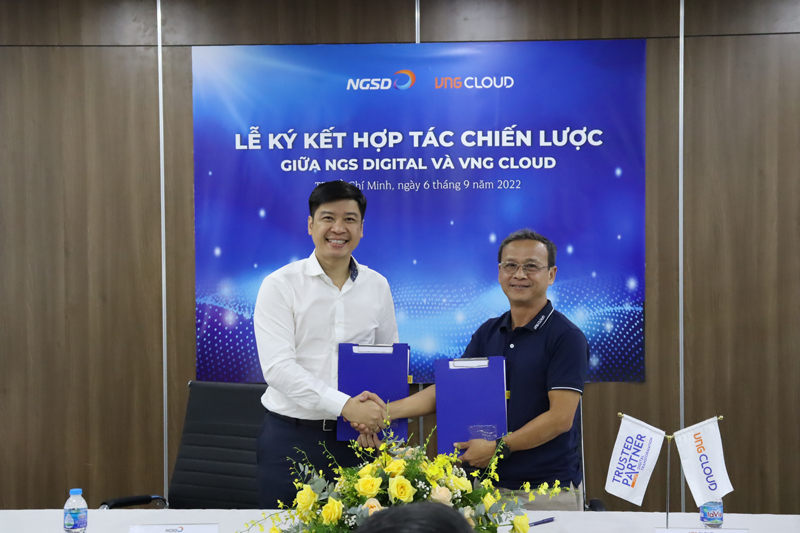
6. GreenNode đồng hành cùng NGSC xây dựng hạ tầng cloud linh hoạt và tuân thủ
Trong quá trình đồng hành cùng NGSC, GreenNode triển khai hệ sinh thái hạ tầng Cloud toàn diện (bao gồm vServer, vStorage, vMonitor), giúp doanh nghiệp giải quyết bài toán mở rộng hệ thống thần tốc. Nền tảng này không chỉ đáp ứng yêu cầu khắt khe về hiệu năng kiến trúc hybrid, mà còn đặc biệt chú trọng tuân thủ nghiêm ngặt Nghị định 13/2023/NĐ-CP về lưu trữ dữ liệu nội địa cho các khách hàng ngân hàng.
Trên nền tảng này, NGSC đã triển khai các hệ thống cốt lõi như CRM và Customer Center. Nhờ năng lực của GreenNode, hệ thống đã mở rộng quy mô từ 500 lên 2.000 người dùng trong chưa đầy 24 giờ – điều mà trước đây phải mất hàng tuần nếu sử dụng hạ tầng on-premise truyền thống. Hiện tại, 100% giải pháp của NGSC đang được triển khai trên GreenNode, giúp tối ưu chi phí vận hành với tỷ lệ downtime gần như bằng không.
Bên cạnh năng lực cung cấp hạ tầng mạnh mẽ, việc triển khai toàn diện các giải pháp máy chủ đám mây cũng là định hướng hợp tác chiến lược giữa GreenNode và NGSC nhằm hỗ trợ ngân hàng mở rộng hệ thống với khả năng kiểm soát dữ liệu, hạ tầng và workload. Trong tương lai, NGSC kỳ vọng GreenNode sẽ tiếp tục mở rộng các sản phẩm chuyên biệt như eKYC, BShield để đưa vào mạng lưới đối tác ngân hàng của mình.
Xem thêm case study để tìm hiểu cách GreenNode đồng hành cùng doanh nghiệp trong triển khai hạ tầng AI Cloud đảm bảo tuân thủ chủ quyền dữ liệu
7. Bộ hồ sơ doanh nghiệp nên chuẩn bị cho quá trình thẩm định
Để chủ động giải đáp các yêu cầu kiểm tra an toàn thông tin từ phía khách hàng doanh nghiệp, các công ty tư vấn, kiểm toán và luật nên chuẩn bị sẵn Bộ hồ sơ Tuân thủ AI bao gồm 4 tài liệu cốt lõi:
| STT | Tài liệu cần chuẩn bị | Nội dung kỹ thuật và pháp lý |
| 1 | Báo cáo Đánh giá Tác động Dữ liệu (DPIA) | Mẫu đánh giá chi tiết luồng xử lý dữ liệu khi sử dụng AI Agent, các rủi ro đã nhận diện và biện pháp giảm thiểu tương ứng. Tham khảo mẫu tại đây: Link |
| 2 | Phụ lục Xử lý Dữ liệu AI (AI DPA) | Bảng cam kết về ranh giới xử lý dữ liệu giữa công ty và nhà cung cấp hạ tầng Cloud, xác nhận cơ chế Zero-data retention. Tham khảo mẫu tại đây: Link |
| 3 | Sơ đồ Kiến trúc & Sách trắng Bảo mật (Security Whitepaper) | Mô tả chi tiết mô hình cô lập dữ liệu (Tenant Isolation), cơ chế mã hóa CMEK, quy trình phân quyền RBAC/ABAC và vị trí vật lý của Trung tâm Dữ liệu. |
| 4 | Các Chứng nhận An toàn Thông tin | Bản sao các chứng chỉ tuân thủ tiêu chuẩn quốc tế và nội địa của hạ tầng Cloud (ISO 27001, SOC 2 Type II, ISO 27017/27018). |
Khi chủ động xây dựng một kiến trúc AI Agent an toàn và sở hữu bộ hồ sơ tuân thủ minh bạch, các công ty tư vấn, kiểm toán và luật không chỉ tối ưu hóa hiệu suất vận hành nội bộ, mà còn biến năng lực quản trị công nghệ thành lợi thế cạnh tranh khác biệt để chinh phục các khách hàng doanh nghiệp lớn.