
Trong tháng này, GreenNode tiếp tục mở rộng các năng lực hạ tầng cho môi trường production với bốn cập nhật nổi bật: vDB PostgreSQL Cluster, ACL cho Load Balancer, LB Autoscale linh hoạt hơn sau triển khai và VKS Auto Healing tự cấu hình trên Portal.
Với các đội ngũ đang vận hành hệ thống thật trên cloud, bài toán không chỉ là có thêm tính năng mới mà là giảm downtime, kiểm soát truy cập tốt hơn, mở rộng tài nguyên linh hoạt hơn và rút bớt thao tác thủ công trong vận hành. Bốn cập nhật lần này của GreenNode đi đúng vào các nhu cầu đó, nên phù hợp để tổng hợp dưới dạng monthly digest cho khách hàng doanh nghiệp và đội ngũ kỹ thuật.
vDB PostgreSQL Cluster: sẵn sàng hơn cho workload production
GreenNode đã ra mắt vDB PostgreSQL Cluster trên Portal cùng chương trình dùng thử miễn phí 90 ngày dành cho 30 suất đầu tiên. Đây là một nâng cấp đáng chú ý cho các doanh nghiệp cần triển khai PostgreSQL với tính sẵn sàng cao, khả năng mở rộng tốt hơn và trải nghiệm quản trị đơn giản hơn trên nền tảng cloud.
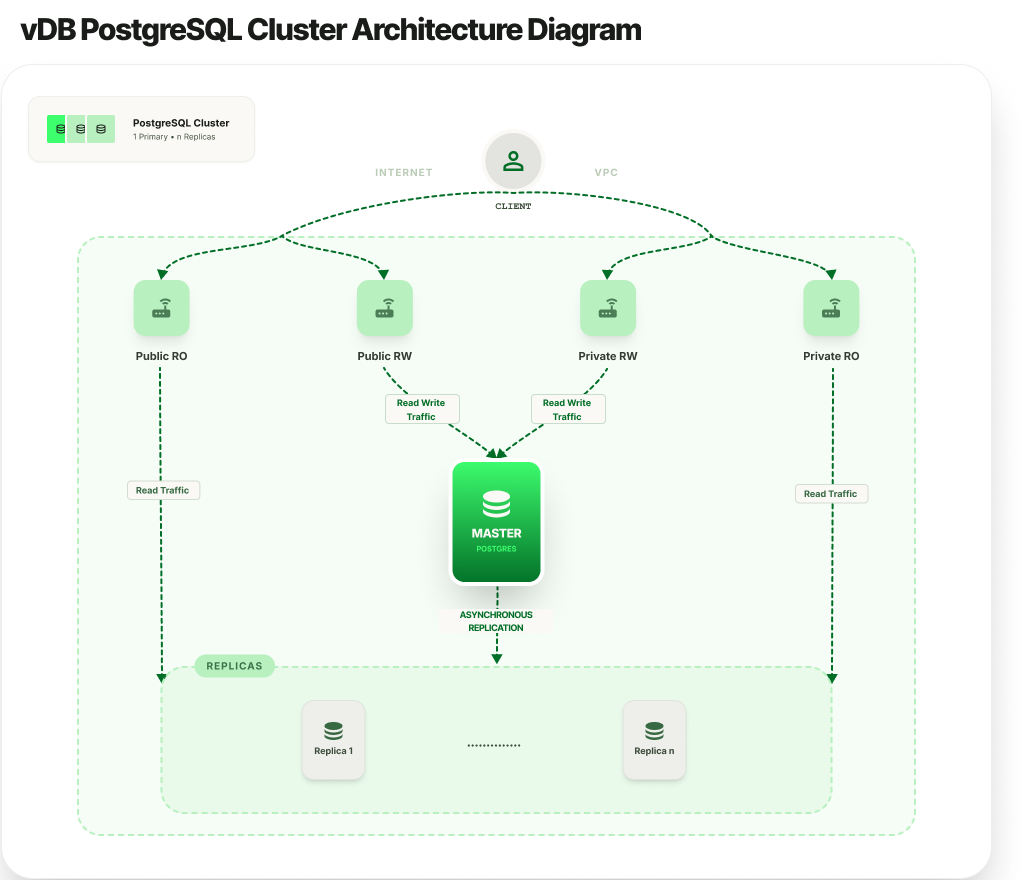
Về mặt kiến trúc, PostgreSQL Cluster vận hành theo mô hình 1 Writer và nhiều Reader, hỗ trợ auto-failover đa node, scale read và write độc lập, đồng thời tích hợp backup tại HCM và HAN. Sản phẩm cũng hỗ trợ pgvector, TimescaleDB và PostGIS, nên đặc biệt phù hợp với các bài toán AI, analytics và dữ liệu không gian.
PostgreSQL Cluster phù hợp với ai?
- Doanh nghiệp cần database có High Availability cho hệ thống production.
- Ứng dụng có nhiều truy vấn đọc và cần tách tải giữa write node và read node.
- Đội ngũ đang phát triển workload AI hoặc analytics trên PostgreSQL.
ACL cho Load Balancer: kiểm soát truy cập chi tiết hơn
ACL cho Load Balancer là một nâng cấp toàn diện so với cơ chế Allowed CIDR trước đây. Bên cạnh việc cấu hình danh sách IP được phép, ACL còn cho phép chặn chủ động bằng Dropped CIDRs và thiết lập Default Actions khi không có rule nào khớp.
Thay đổi này giúp doanh nghiệp xây dựng chính sách truy cập linh hoạt hơn cho từng môi trường triển khai, từ public service, hệ thống nội bộ, văn phòng, VPN doanh nghiệp cho tới các luồng tích hợp đối tác. Thay vì chỉ whitelist đơn giản, đội ngũ vận hành có thể áp dụng policy rõ ràng ngay tại lớp cân bằng tải.
LB Autoscale: linh hoạt hơn sau khi triển khai
Một cập nhật quan trọng khác là vLB hiện cho phép chỉnh sửa cấu hình Auto Scaling sau khi tạo thông qua chức năng Configure AutoScale trên trang chi tiết. Đây là điểm cải thiện lớn vì trước đó một số tham số chỉ có thể thiết lập tại thời điểm khởi tạo.
Ba thông số có thể chỉnh sửa gồm Min size, Max size và Availability Zone. Nhờ đó, doanh nghiệp có thể điều chỉnh giới hạn scaling và vùng triển khai theo nhu cầu mới mà không cần tạo lại Load Balancer, giúp tối ưu vận hành tốt hơn trong các giai đoạn traffic thay đổi.
VKS Auto Healing: tự phục hồi cluster Kubernetes chủ động hơn
VKS hiện cho phép cấu hình Auto Healing trực tiếp ở cấp cluster trên Portal. Người dùng có thể chủ động kiểm soát ngưỡng phát hiện node unhealthy, giới hạn thay thế an toàn và hành vi tự phục hồi phù hợp với từng loại workload.
Điểm đáng chú ý là cơ chế này tích hợp lớp bảo vệ cluster, tự dừng thay thế khi số node lỗi vượt ngưỡng để tránh ảnh hưởng diện rộng. Cấu hình cũng được áp dụng ngay mà không cần restart cluster hoặc node, từ đó giảm rủi ro vận hành và giữ môi trường Kubernetes ổn định hơn.
Cập nhật tài liệu kỹ thuật
PostgreSQL Cluster - Tổng quan
ACL (Access Control List) - Config IP whitelist to Load Balancer
Auto Scaling - vLB new version
VKS - Release notes
Câu hỏi thường gặp
PostgreSQL Cluster mang lại lợi ích gì?
Giải pháp này tăng tính sẵn sàng cho database, hỗ trợ mở rộng đọc và ghi hợp lý hơn, đồng thời bổ sung backup và failover để giảm rủi ro gián đoạn dịch vụ.
ACL khác gì so với IP Whitelist truyền thống?
ACL không chỉ cho phép danh sách IP được truy cập mà còn hỗ trợ chặn chủ động và đặt hành động mặc định, nên linh hoạt hơn cho việc xây dựng chính sách truy cập.
LB Autoscale mới giúp gì cho vận hành?
Nó cho phép thay đổi Min size, Max size và Availability Zone sau khi triển khai, nhờ đó đội ngũ có thể điều chỉnh hạ tầng linh hoạt hơn mà không cần tạo lại dịch vụ.
