
Những điểm nổi bật
- Lưu trú dữ liệu (data residency) không đồng nghĩa với chủ quyền dữ liệu (sovereignty): một trung tâm dữ liệu đặt tại Việt Nam nhưng do công ty con của Mỹ vận hành vẫn có thể chịu chi phối của luật ngoài lãnh thổ như CLOUD Act, nên câu hỏi thật sự không phải "máy chủ đặt ở đâu" mà là "ai thực sự kiểm soát dữ liệu".
- Doanh nghiệp cần đánh giá theo ba lớp: nơi lưu trữ vật lý (dữ liệu, backup, log), quyền kiểm soát (ai nắm quyền truy cập, quản lý khóa mã hóa), và thẩm quyền pháp lý (pháp nhân, luật điều chỉnh) thay vì chỉ nhìn vào vị trí máy chủ như trước.
- Năm 2026 chứng kiến một loạt luật mới có hiệu lực gần như đồng thời (Luật Bảo vệ Dữ liệu Cá nhân 91/2025, Nghị định 356/2025, Luật AI 134/2025, Nghị định 142/2026), buộc doanh nghiệp chuyển từ tư duy "cloud-first" sang "control-first", với bằng chứng cụ thể (log, IAM, xác nhận xóa dữ liệu) thay vì chỉ có chính sách trên giấy.
Năm 2026 đang đánh dấu một bước chuyển đáng chú ý trong cách doanh nghiệp tại Việt Nam cần nhìn nhận dữ liệu, hạ tầng đám mây (cloud) và AI.
Nếu trước đây bài toán tuân thủ thường tập trung vào việc bảo vệ dữ liệu cá nhân và bảo đảm an toàn thông tin, thì từ năm 2026, bức tranh đã rộng hơn đáng kể. Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 cùng Nghị định 356/2025/NĐ-CP có hiệu lực từ ngày 01/01/2026; Luật Trí tuệ nhân tạo số 134/2025/QH15 có hiệu lực từ ngày 01/03/2026; và Nghị định 142/2026/NĐ-CP hướng dẫn Luật Trí tuệ nhân tạo có hiệu lực từ ngày 01/05/2026.
Cùng với Luật Dữ liệu số 60/2024/QH15 cùng Nghị định 165/2025/NĐ-CP hướng dẫn thi hành đã có hiệu lực từ năm 2025, các quy định này đang từng bước hình thành một khung quản trị mới, nơi dữ liệu không chỉ cần được bảo vệ mà doanh nghiệp còn phải hiểu và kiểm soát được dữ liệu được xử lý như thế nào, bởi ai, trên hạ tầng nào và phục vụ hệ thống AI nào.
Với các doanh nghiệp đang sử dụng hạ tầng đám mây, GPU Cloud, AI Platform hay AI-as-a-Service, đây không còn đơn thuần là vấn đề của bộ phận pháp chế hay tuân thủ. Các thay đổi này đang trở thành một phần của quyết định kiến trúc công nghệ.
Lưu trữ nội địa là cần thiết, nhưng chưa đủ
Một trong những câu hỏi phổ biến nhất khi doanh nghiệp đánh giá Cloud là: “Dữ liệu có được lưu tại Việt Nam hay không?”
Đây là câu hỏi quan trọng. Nhưng trong bối cảnh Cloud và AI hiện nay, vị trí của trung tâm lưu trữ dữ liệu (data center) mới chỉ giải quyết một phần của bài toán.
Một hệ thống AI có thể bao gồm dữ liệu nguồn, prompt, embedding, vector database, model, model artifact, log, backup và nhiều thành phần xử lý khác. Dữ liệu cũng có thể đi qua các hệ thống hỗ trợ kỹ thuật, giám sát hoặc các bên cung cấp dịch vụ khác nhau trong suốt vòng đời vận hành.
Do đó, doanh nghiệp cần đi xa hơn câu hỏi “server đặt ở đâu?” và trả lời được ba vấn đề:
- Lưu trữ: Dữ liệu, bản sao lưu, log, dataset và model artifact thực tế nằm ở đâu?
- Kiểm soát: Ai có quyền truy cập dữ liệu, quản trị hạ tầng, kiểm soát khóa mã hóa và quyết định dữ liệu được sử dụng vào mục đích nào?
- Tài phán: Pháp nhân nào cung cấp và vận hành dịch vụ, và hệ thống pháp luật nào có thể tác động đến nhà cung cấp hoặc dữ liệu?
Đây không chỉ là câu hỏi lý thuyết. Một nhà cung cấp có trung tâm dữ liệu đặt tại Việt Nam nhưng là công ty con của một tập đoàn công nghệ Mỹ vẫn có thể chịu sự điều chỉnh của các đạo luật ngoài lãnh thổ như CLOUD Act. Theo đó, cơ quan thực thi pháp luật Mỹ có thể yêu cầu quyền truy cập dữ liệu do công ty đó lưu giữ hoặc kiểm soát, bất kể dữ liệu đang vật lý nằm ở đâu. Nói cách khác, "dữ liệu đặt tại Việt Nam" và "dữ liệu chỉ chịu sự chi phối của pháp luật Việt Nam" là hai điều hoàn toàn khác nhau.
Đây cũng là ba lớp giúp phân biệt data residency (lưu trữ nội địa) với một khái niệm rộng hơn: data sovereignty – chủ quyền dữ liệu.
- Data residency cho chúng ta biết dữ liệu ở đâu.
- Data sovereignty đặt thêm câu hỏi: ai thực sự có quyền kiểm soát dữ liệu đó?
Khi AI tham gia vào vòng đời dữ liệu, phạm vi quản trị cũng thay đổi
AI khiến bài toán dữ liệu trở nên phức tạp hơn đáng kể.
Một tập dữ liệu cá nhân được đưa vào ứng dụng AI không chỉ đơn giản là được “lưu trữ”. Trong quá trình vận hành, dữ liệu có thể được thu thập, phân tích, tạo embedding, sử dụng cho retrieval, fine-tuning hoặc inference và tạo ra các kết quả mới.
Vì vậy, bản đồ dòng chảy dữ liệu (data flow map) của một hệ thống AI cần phản ánh được toàn bộ chuỗi xử lý: dữ liệu đến từ đâu, mục đích sử dụng là gì, workload chạy ở đâu, model và vector database nào tham gia xử lý, log được lưu ở đâu, có hoạt động chuyển dữ liệu xuyên biên giới hay không và dữ liệu sẽ được chỉnh sửa, trích xuất hoặc xóa như thế nào.
Điều này mang đến một hệ quả quan trọng đối với doanh nghiệp:
Lựa chọn nhà cung cấp cloud không còn chỉ là quyết định về giá, hiệu năng và SLA. Hạ tầng cloud đã trở thành một thành phần của chương trình quản trị dữ liệu và AI của doanh nghiệp.
Luật AI bổ sung một lớp trách nhiệm mới
Luật Trí tuệ nhân tạo của Việt Nam đưa cách tiếp cận dựa trên mức độ rủi ro vào quản trị hệ thống AI.
Điều này có nghĩa là câu hỏi tuân thủ không kết thúc khi một model được đưa vào production.
Doanh nghiệp cần nhìn AI theo toàn bộ vòng đời: xác định mục đích và rủi ro trước triển khai; kiểm soát an toàn, bảo mật và sự tham gia của con người trong quá trình triển khai; giám sát và duy trì dấu vết kiểm toán trong vận hành; đồng thời đánh giá lại khi model, dữ liệu, chức năng hoặc mục đích sử dụng thay đổi đáng kể.
Với Nghị định 142/2026/NĐ-CP, năng lực quản trị AI của nhà cung cấp, đơn vị triển khai cũng trở thành một yếu tố doanh nghiệp cần xem xét khi lựa chọn nền tảng.
Điều đó không có nghĩa rằng mọi doanh nghiệp đều “bắt buộc phải dùng Cloud Việt Nam”, hay mọi nhà cung cấp GPU đều mặc nhiên chịu toàn bộ nghĩa vụ của một nhà cung cấp hệ thống AI.
Điểm quan trọng hơn là phải xác định đúng vai trò của từng bên.
Một đơn vị chỉ cung cấp IaaS/GPU sẽ có vai trò khác với đơn vị cung cấp managed AI platform hoặc AI-as-a-Service. Khi nhà cung cấp tham gia sâu hơn vào quản lý hệ thống AI, dữ liệu hoặc cơ sở dữ liệu phục vụ AI, phạm vi trách nhiệm và thông tin mà khách hàng cần yêu cầu cũng thay đổi theo.
Doanh nghiệp nên thay đổi cách đánh giá nhà cung cấp Cloud và AI
Thay vì chỉ hỏi nhà cung cấp:
- “GPU nào?”
- “Bao nhiêu token/giây?”
- “SLA bao nhiêu?”
- “Data center có ở Việt Nam không?”
Đội Technology, Security, Procurement và Compliance nên cùng đặt thêm một nhóm câu hỏi khác:
- Dữ liệu được xử lý như thế nào?
- Dataset, prompt, embedding, log, model artifact và backup được lưu trữ và xử lý ở đâu?
- AI workload có thể tự động được chuyển sang một region khác hay không?
- Ai có quyền truy cập vào dữ liệu và môi trường của khách hàng?
- Khách hàng có thể kiểm soát IAM, network policy và audit log đến mức nào?
- Ai quản lý khóa mã hóa và vòng đời của khóa?
- Dữ liệu hoặc prompt của khách hàng có được sử dụng để cải thiện hay huấn luyện model hay không?
- Khi mô hình AI hoặc nền tảng thay đổi, khách hàng được thông báo như thế nào?
- Nhà cung cấp có thể cung cấp thông tin và log cần thiết khi doanh nghiệp thực hiện đánh giá rủi ro hoặc điều tra sự cố hay không?
- Khi kết thúc dịch vụ, doanh nghiệp có thể xuất và yêu cầu xóa dữ liệu, model artifact và các bản sao liên quan như thế nào?
Những câu hỏi này biến “chủ quyền dữ liệu” từ một khái niệm tương đối trừu tượng thành các tiêu chí có thể kiểm tra, đưa vào hợp đồng và sử dụng làm bằng chứng.
Từ chủ quyền dữ liệu (Data Sovereignty) đến AI có chủ quyền (Sovereign AI)
Nếu chủ quyền dữ liệu là khả năng duy trì quyền kiểm soát đối với dữ liệu, thì khi doanh nghiệp bắt đầu triển khai AI ở quy mô lớn, phạm vi chủ quyền cần được mở rộng.
Không chỉ dữ liệu cần được kiểm soát.
Doanh nghiệp còn cần hiểu và kiểm soát nơi workload AI được thực thi, model nào đang được sử dụng, ai có thể truy cập model và dữ liệu, log nào được tạo ra, khóa mã hóa thuộc quyền kiểm soát của ai và các quyết định AI có thể được truy vết đến đâu.
Đó là lý do khái niệm Sovereign AI ngày càng trở nên quan trọng.
Và Sovereign AI Cloud không nên được hiểu đơn giản là “GPU đặt trong một trung tâm dữ liệu tại Việt Nam”.
Một nền tảng Sovereign AI thực sự cần hỗ trợ doanh nghiệp trên ít nhất ba lớp:
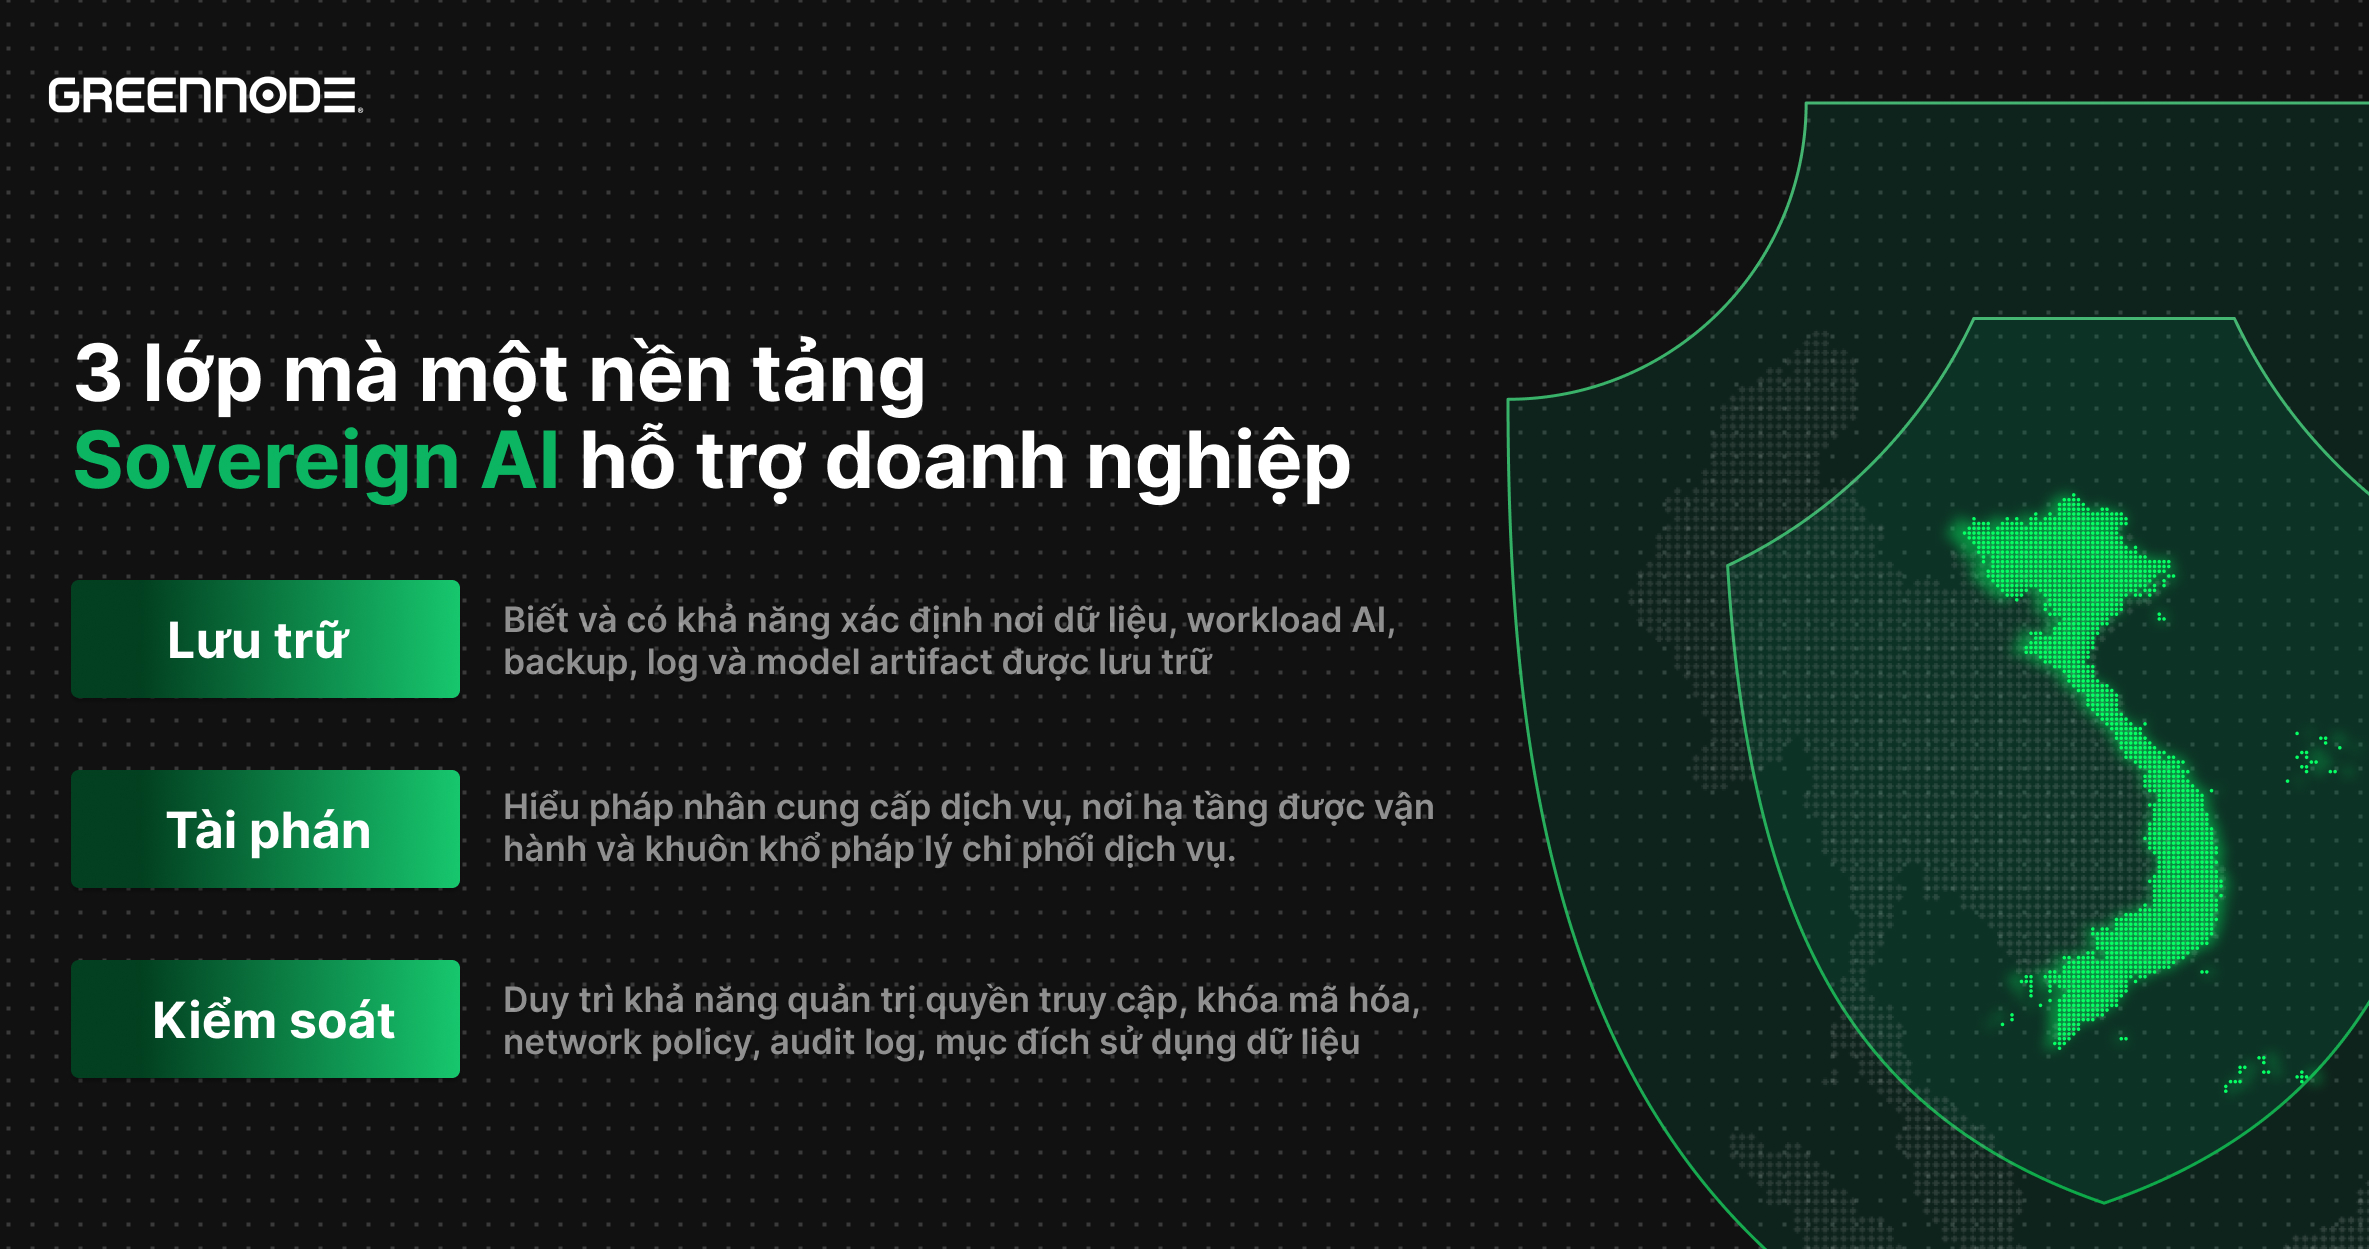
- Lưu trữ – Residency: Doanh nghiệp biết và có khả năng xác định nơi dữ liệu, workload AI, backup, log và model artifact được lưu trữ hoặc xử lý.
- Tài phán – Jurisdiction: Doanh nghiệp hiểu pháp nhân cung cấp dịch vụ, nơi hạ tầng được vận hành và khuôn khổ pháp lý chi phối dịch vụ.
- Kiểm soát – Control: Doanh nghiệp duy trì khả năng quản trị quyền truy cập, khóa mã hóa, network policy, audit log, mục đích sử dụng dữ liệu và vòng đời của workload AI.
Ba yếu tố này tạo nên một nguyên tắc quan trọng:
Vị trí lưu trữ dữ liệu là điểm bắt đầu. Chủ quyền dữ liệu là năng lực kiểm soát. AI có chủ quyền là cách mở rộng năng lực kiểm soát đó sang toàn bộ vòng đời dữ liệu, hạ tầng và AI.
Tuân thủ không chỉ là “đáp ứng quy định”, mà là khả năng chứng minh
Ở góc nhìn DPO và Compliance, một trong những thay đổi quan trọng nhất là yêu cầu về accountability – trách nhiệm giải trình.
Doanh nghiệp có chính sách chưa chắc đồng nghĩa doanh nghiệp có thể chứng minh rằng chính sách đó đang được thực thi.
Ví dụ, nếu doanh nghiệp cam kết dữ liệu chỉ được xử lý trong một phạm vi xác định, doanh nghiệp cần có kiến trúc và log để chứng minh điều đó.
Nếu doanh nghiệp quy định chỉ một số vai trò được truy cập dataset hoặc model, hệ thống IAM cần thực thi và ghi nhận được quyền truy cập.
Nếu doanh nghiệp cam kết xóa dữ liệu khi kết thúc mục đích xử lý, kiến trúc Cloud phải hỗ trợ doanh nghiệp thực hiện và kiểm chứng quá trình xóa.
Nếu một hệ thống AI cần giám sát bởi con người (human oversight), doanh nghiệp cần có cơ chế để con người thực sự có thể xem xét hoặc can thiệp trong các trường hợp phù hợp.
Vì vậy, từ năm 2026 trở đi, doanh nghiệp không nên chỉ đặt ra một câu hỏi với nhà cung cấp Cloud/AI: “Giải pháp của anh có đáp ứng các yêu cầu tuân thủ không?”
Mà nên là: “Anh sẽ giúp tôi chứng minh việc tuân thủ như thế nào?”
GreenNode tiếp cận bài toán Sovereign AI Cloud như thế nào?
Đây cũng là cách GreenNode nhìn nhận bài toán Sovereign AI Cloud: không chỉ cung cấp năng lực tính toán, mà xây dựng nền tảng để doanh nghiệp có thể duy trì quyền kiểm soát đối với dữ liệu và workload AI trong quá trình vận hành.
Theo định hướng hiện tại, GreenNode Sovereign AI Cloud tập trung vào ba trụ cột Lưu trữ – Tài phán – Kiểm soát: dữ liệu và workload được quản trị theo yêu cầu triển khai tại Việt Nam; hạ tầng và mô hình vận hành được đặt trong bối cảnh tài phán Việt Nam; đồng thời khách hàng duy trì quyền kiểm soát đối với dữ liệu và khóa mã hóa.
Ở lớp AI, các năng lực nền tảng và AgentBase được định hướng hỗ trợ những cơ chế quản trị như quản lý sự đồng ý, giới hạn mục đích sử dụng và human review, qua đó giúp doanh nghiệp đưa yêu cầu governance vào ngay trong quá trình xây dựng ứng dụng AI.
Điểm GreenNode muốn cùng khách hàng giải quyết không phải là thay thế vai trò DPO, Legal hay Security của doanh nghiệp. Ngược lại, vai trò của một nhà cung cấp Sovereign AI Cloud là tạo ra lớp hạ tầng và bằng chứng kỹ thuật để những cam kết về tuân thủ quy định của doanh nghiệp có thể được triển khai, kiểm tra và chứng minh trong thực tế.
Từ 2026 trở đi: chuyển từ “Cloud-first” sang “Control-first”
Cloud và AI vẫn cần nhanh, linh hoạt và hiệu quả về chi phí.
Nhưng trong môi trường pháp lý mới, doanh nghiệp cần thêm một tiêu chí nữa: control by design – khả năng kiểm soát được thiết kế ngay từ đầu.
Điều đó đòi hỏi đội ngũ Technology, Security, Data, Legal, Compliance và Procurement không còn đánh giá Cloud và AI độc lập với nhau.
Một kiến trúc tốt trong năm 2026 trở đi không chỉ trả lời được câu hỏi:
- “Hệ thống có chạy tốt không?”
Mà còn phải trả lời được:
Dữ liệu ở đâu? Ai có thể truy cập? Ai chịu trách nhiệm? Luật nào chi phối? AI đang sử dụng dữ liệu vào mục đích gì? Và khi regulator, auditor hoặc chính khách hàng đặt câu hỏi – doanh nghiệp có bằng chứng để trả lời hay không?
Đó chính là lúc chủ quyền dữ liệu và Sovereign AI chuyển từ một khái niệm pháp lý – công nghệ thành một năng lực kinh doanh.
Và đây mới chỉ là điểm khởi đầu. Trong các chia sẻ tiếp theo, GreenNode sẽ cùng doanh nghiệp đi sâu hơn vào từng lớp của bài toán này - từ kiến trúc Sovereign AI Cloud, quản trị dữ liệu và AI, đến cách biến yêu cầu pháp lý thành những control và bằng chứng có thể triển khai trong thực tế.
Khám phá thêm: Sovereign Cloud cho BFSI: Hạ tầng lưu trữ và kiểm soát dữ liệu tài chính tại Việt Nam
