
Những điểm nổi bật
- Tự chủ (autonomy) và kiểm soát không loại trừ nhau, AgentBase theo triết lý "governed autonomy": agent vẫn được tự ra quyết định, nhưng mọi hành động đều có thể quan sát và dừng lại được, thay vì phải hy sinh quyền tự chủ để đổi lấy an toàn.
- Kiến trúc kiểm soát dựa trên 4 lớp nền tảng: Gateway (kiểm tra request theo schema/chính sách trước khi gọi API), RBAC (giới hạn agent nào được gọi API nào), Insight (ghi log toàn bộ lịch sử gọi API để audit), và Budget Alerts (giám sát chi phí real-time để tránh agent chạy vòng lặp gây tốn kém).
- Quan điểm cốt lõi là "xây chậm, xây đúng", mỗi agent là một bề mặt tấn công tiềm tàng, nên việc quản trị (governance) cần được thiết kế ngay từ đầu dự án, không phải bổ sung sau này.
Nếu bạn đang cân nhắc để agent tự động xử lý một phần công việc vận hành, có lẽ bạn cũng từng dừng lại ở câu hỏi này: cho agent tự quyết định thì tới đâu là đủ? "Build slowly, build right. Mỗi agent đều là attack surface tiềm năng" — đó là nguyên tắc nhiều platform/ops team đang áp dụng, và nó không hề thận trọng quá mức. Một agent có quyền tự gọi API, tự xử lý dữ liệu, tự quyết định bước tiếp theo, thì cũng là một điểm mà nếu có gì bất thường xảy ra, hậu quả không dừng lại ở một request lỗi thông thường.
Vấn đề là nhiều team đang hiểu "autonomous agent" và "kiểm soát được" như hai thứ đối lập nhau. Muốn agent tự động nhiều thì phải chấp nhận bớt kiểm soát. Muốn kiểm soát chặt thì agent gần như mất luôn khả năng tự vận hành. GreenNode AgentBase tiếp cận vấn đề này theo hướng khác: không đánh đổi, mà thiết kế để agent tự làm việc trong một khung có kiểm soát ở từng bước.
Governed Autonomy nghĩa là gì
Governed autonomy không phải là giảm quyền tự chủ của agent để đổi lấy an toàn. Agent vẫn tự nhận task, tự quyết định cách xử lý, tự gọi các API cần thiết mà không cần người ngồi duyệt từng bước. Khác biệt nằm ở chỗ: mỗi hành động của agent đều đi qua một lớp có thể quan sát và can thiệp được, thay vì agent hoạt động như một hộp đen.
Nói cách khác, agent được tự do hành động trong một phạm vi đã định nghĩa rõ ràng — và platform/ops team luôn có thể nhìn vào bên trong để biết agent đang làm gì, tại sao lại làm vậy, và dừng lại ngay nếu cần.
Một task của agent thực sự đi qua đâu
Để hiểu governed autonomy hoạt động thế nào, cứ hình dung một task cụ thể: agent nhận yêu cầu xử lý một đơn hàng, cần gọi vài API nội bộ và lưu lại trạng thái xử lý.
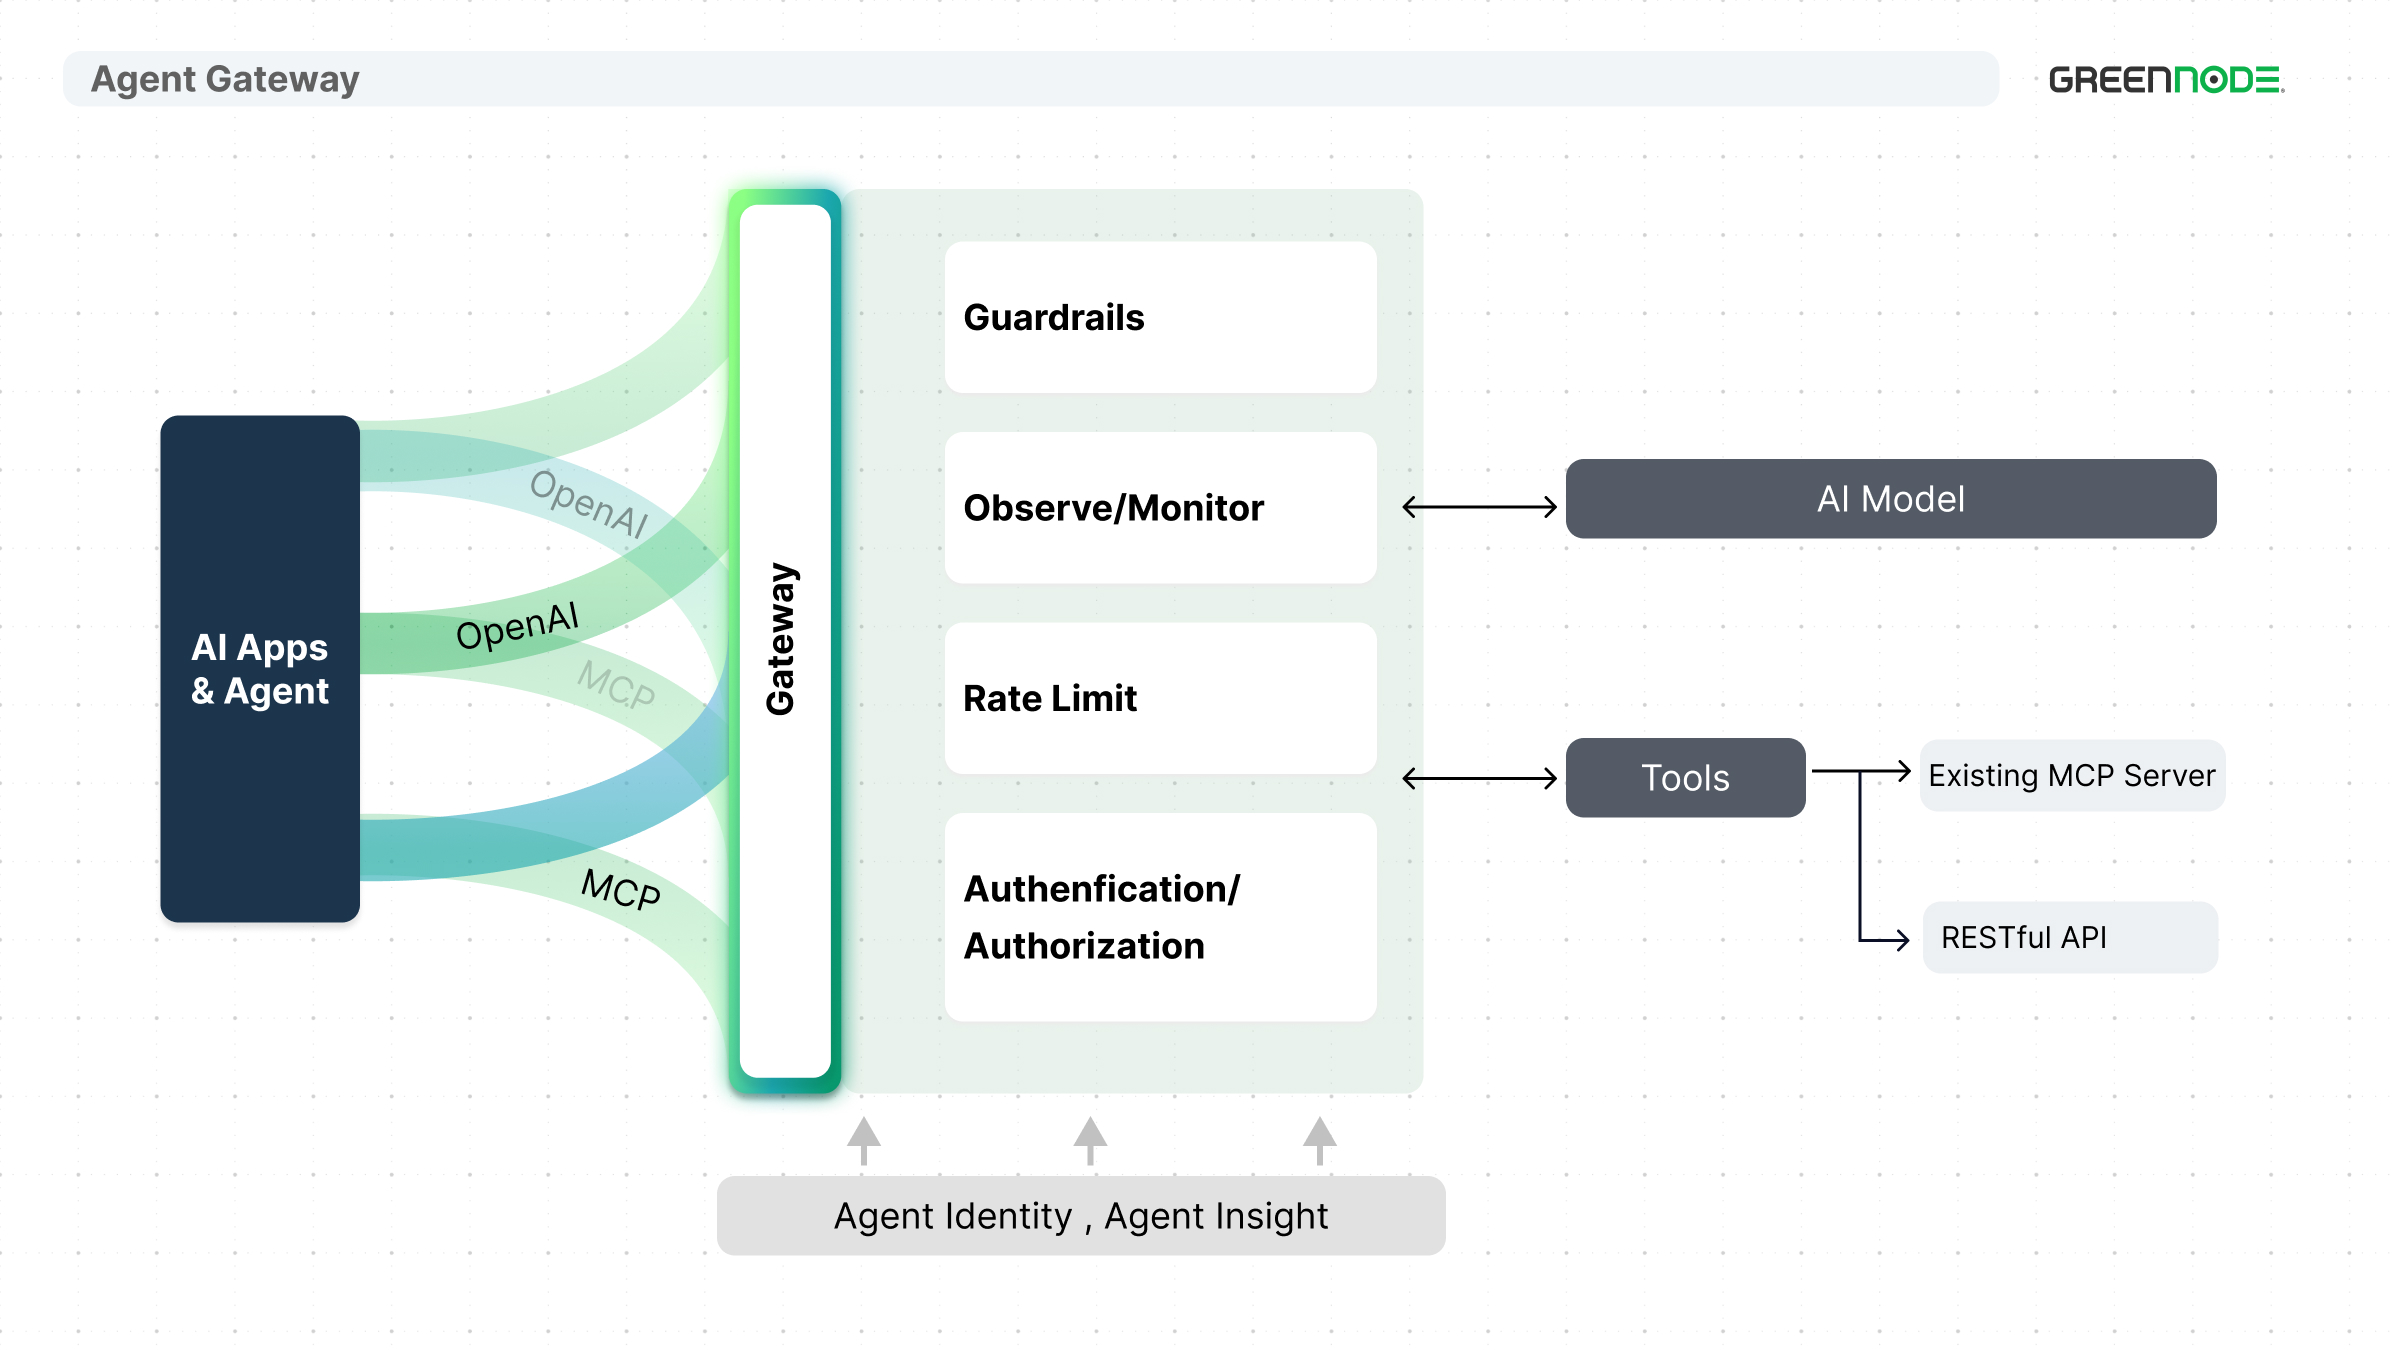
Task đó không đi thẳng từ agent đến hệ thống đích. Nó đi qua Gateway trước, nơi request được validate theo schema và kiểm tra chính sách trước khi được chuyển tiếp. Agent muốn gọi một API nào đó, Gateway sẽ kiểm tra xem đây có phải hành động agent được phép làm hay không, trước khi request thực sự chạm tới hệ thống nội bộ.
Đọc thêm: Xây dựng lớp DLP chặn PII và API key trước khi tới LLM với Envoy AI Gateway
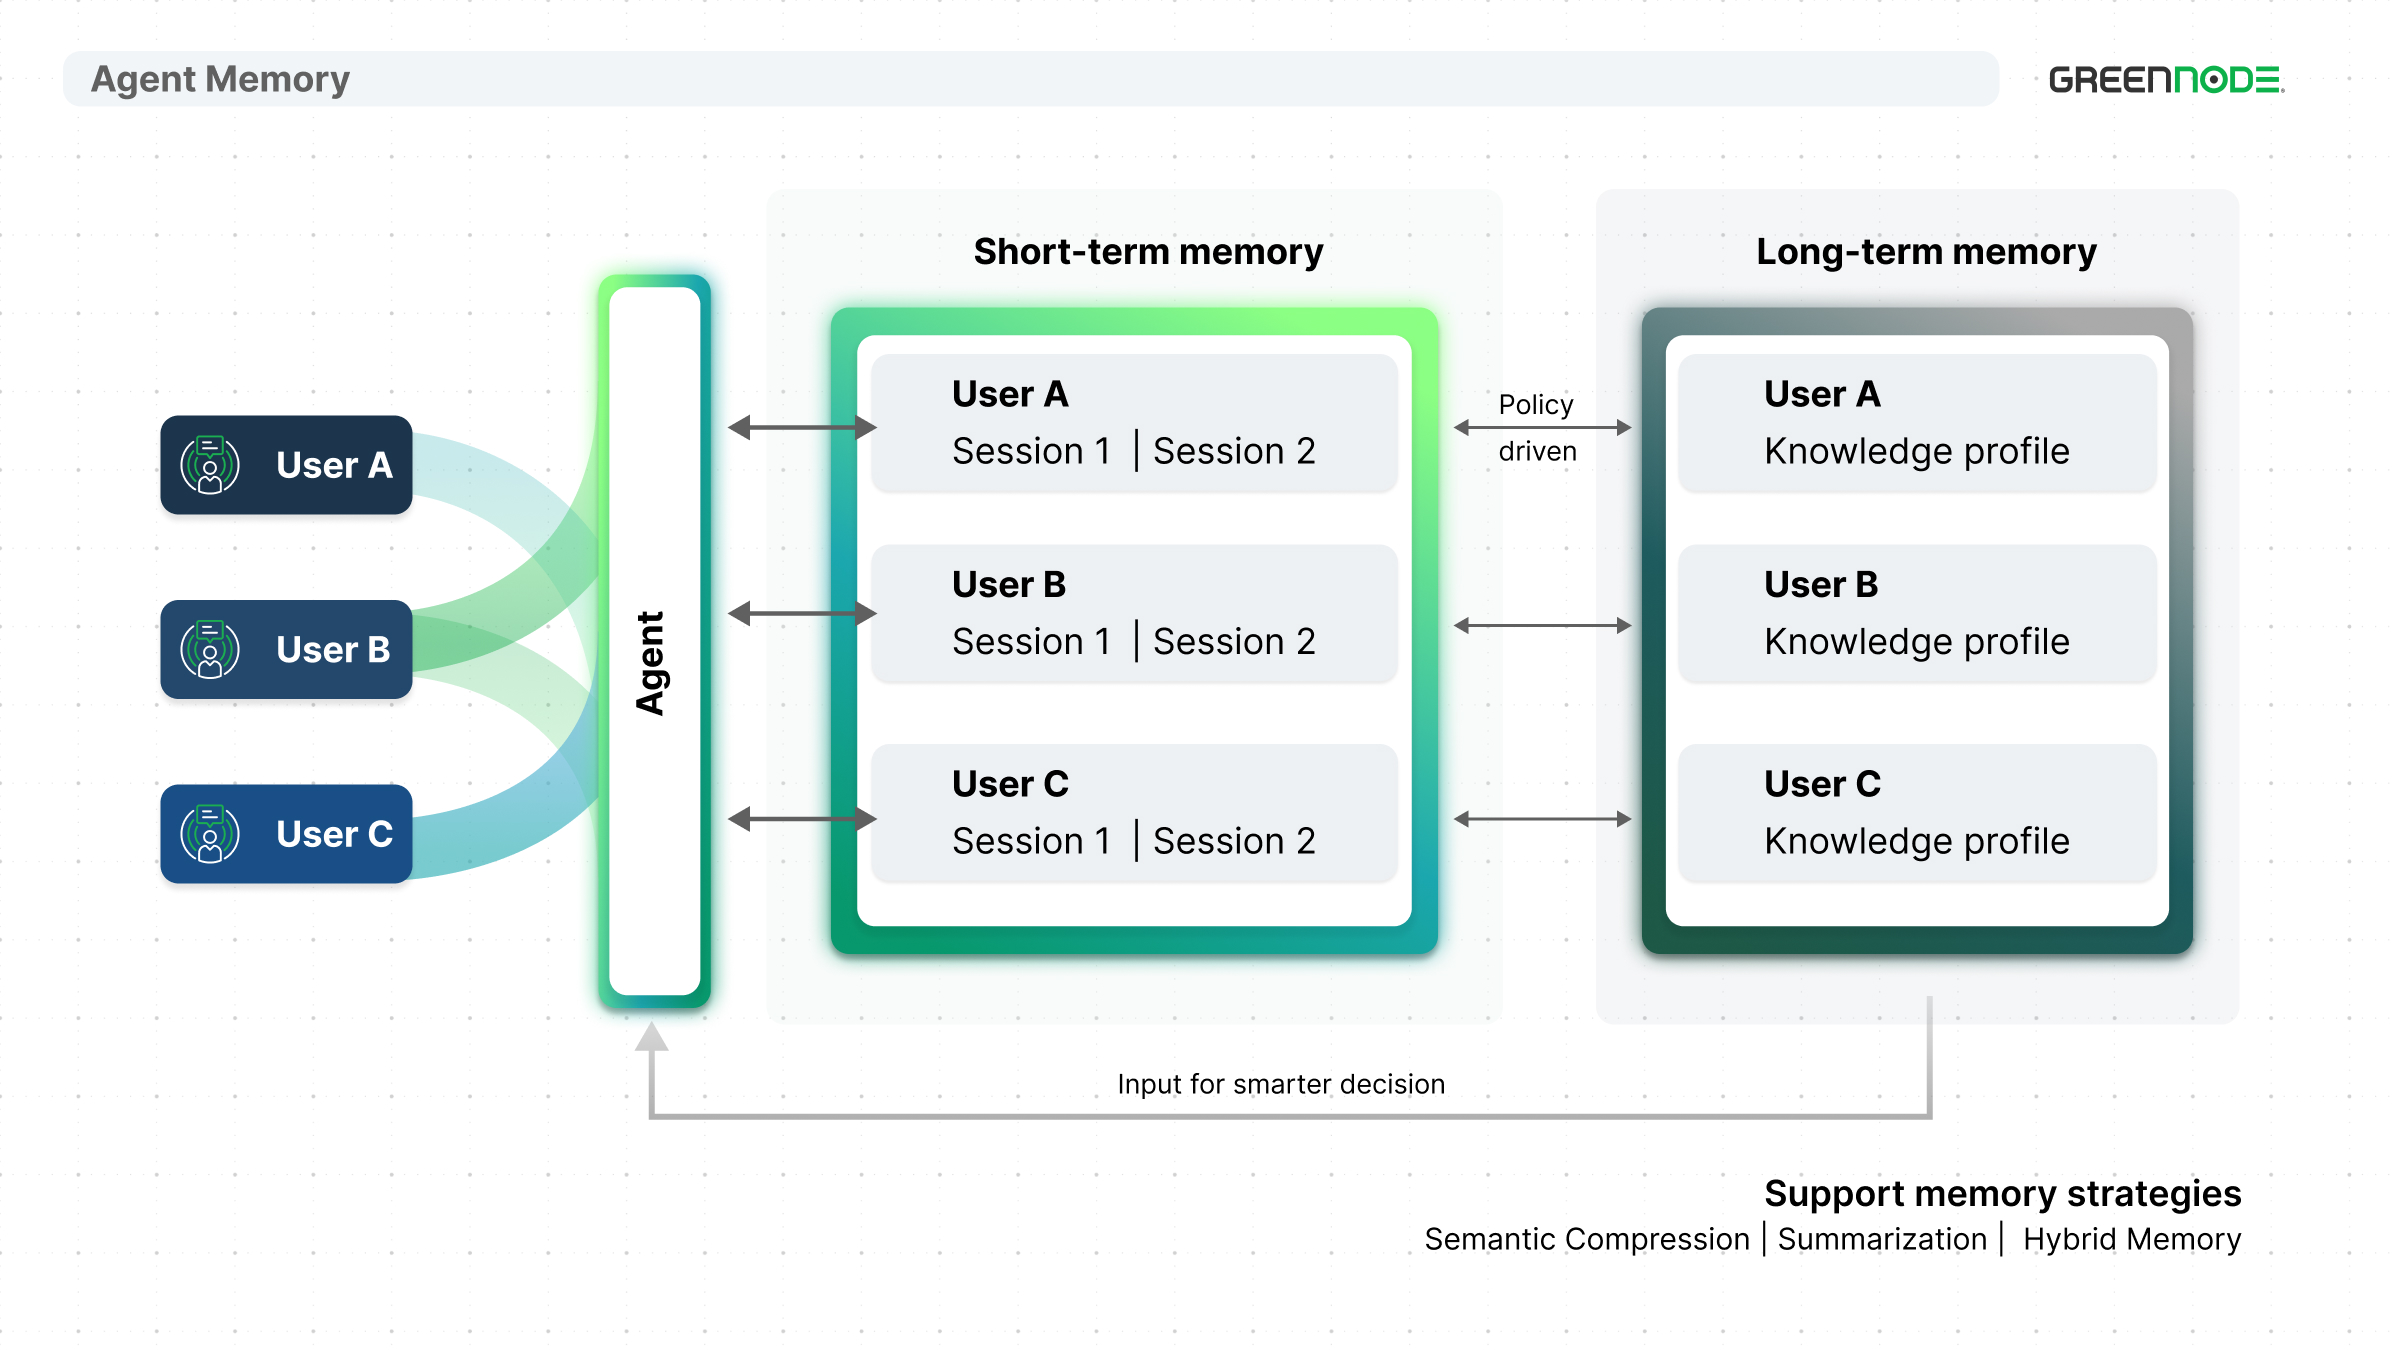
Trạng thái xử lý của task được lưu vào Memory, để agent — hoặc một agent khác trong cùng workflow — có thể tiếp tục từ đúng điểm dừng thay vì mất ngữ cảnh giữa chừng. Phần xử lý logic thực tế, nếu cần chạy code động, diễn ra trong Code Interpreter, một môi trường execution tách biệt chứ không chạy lẫn vào hệ thống production.
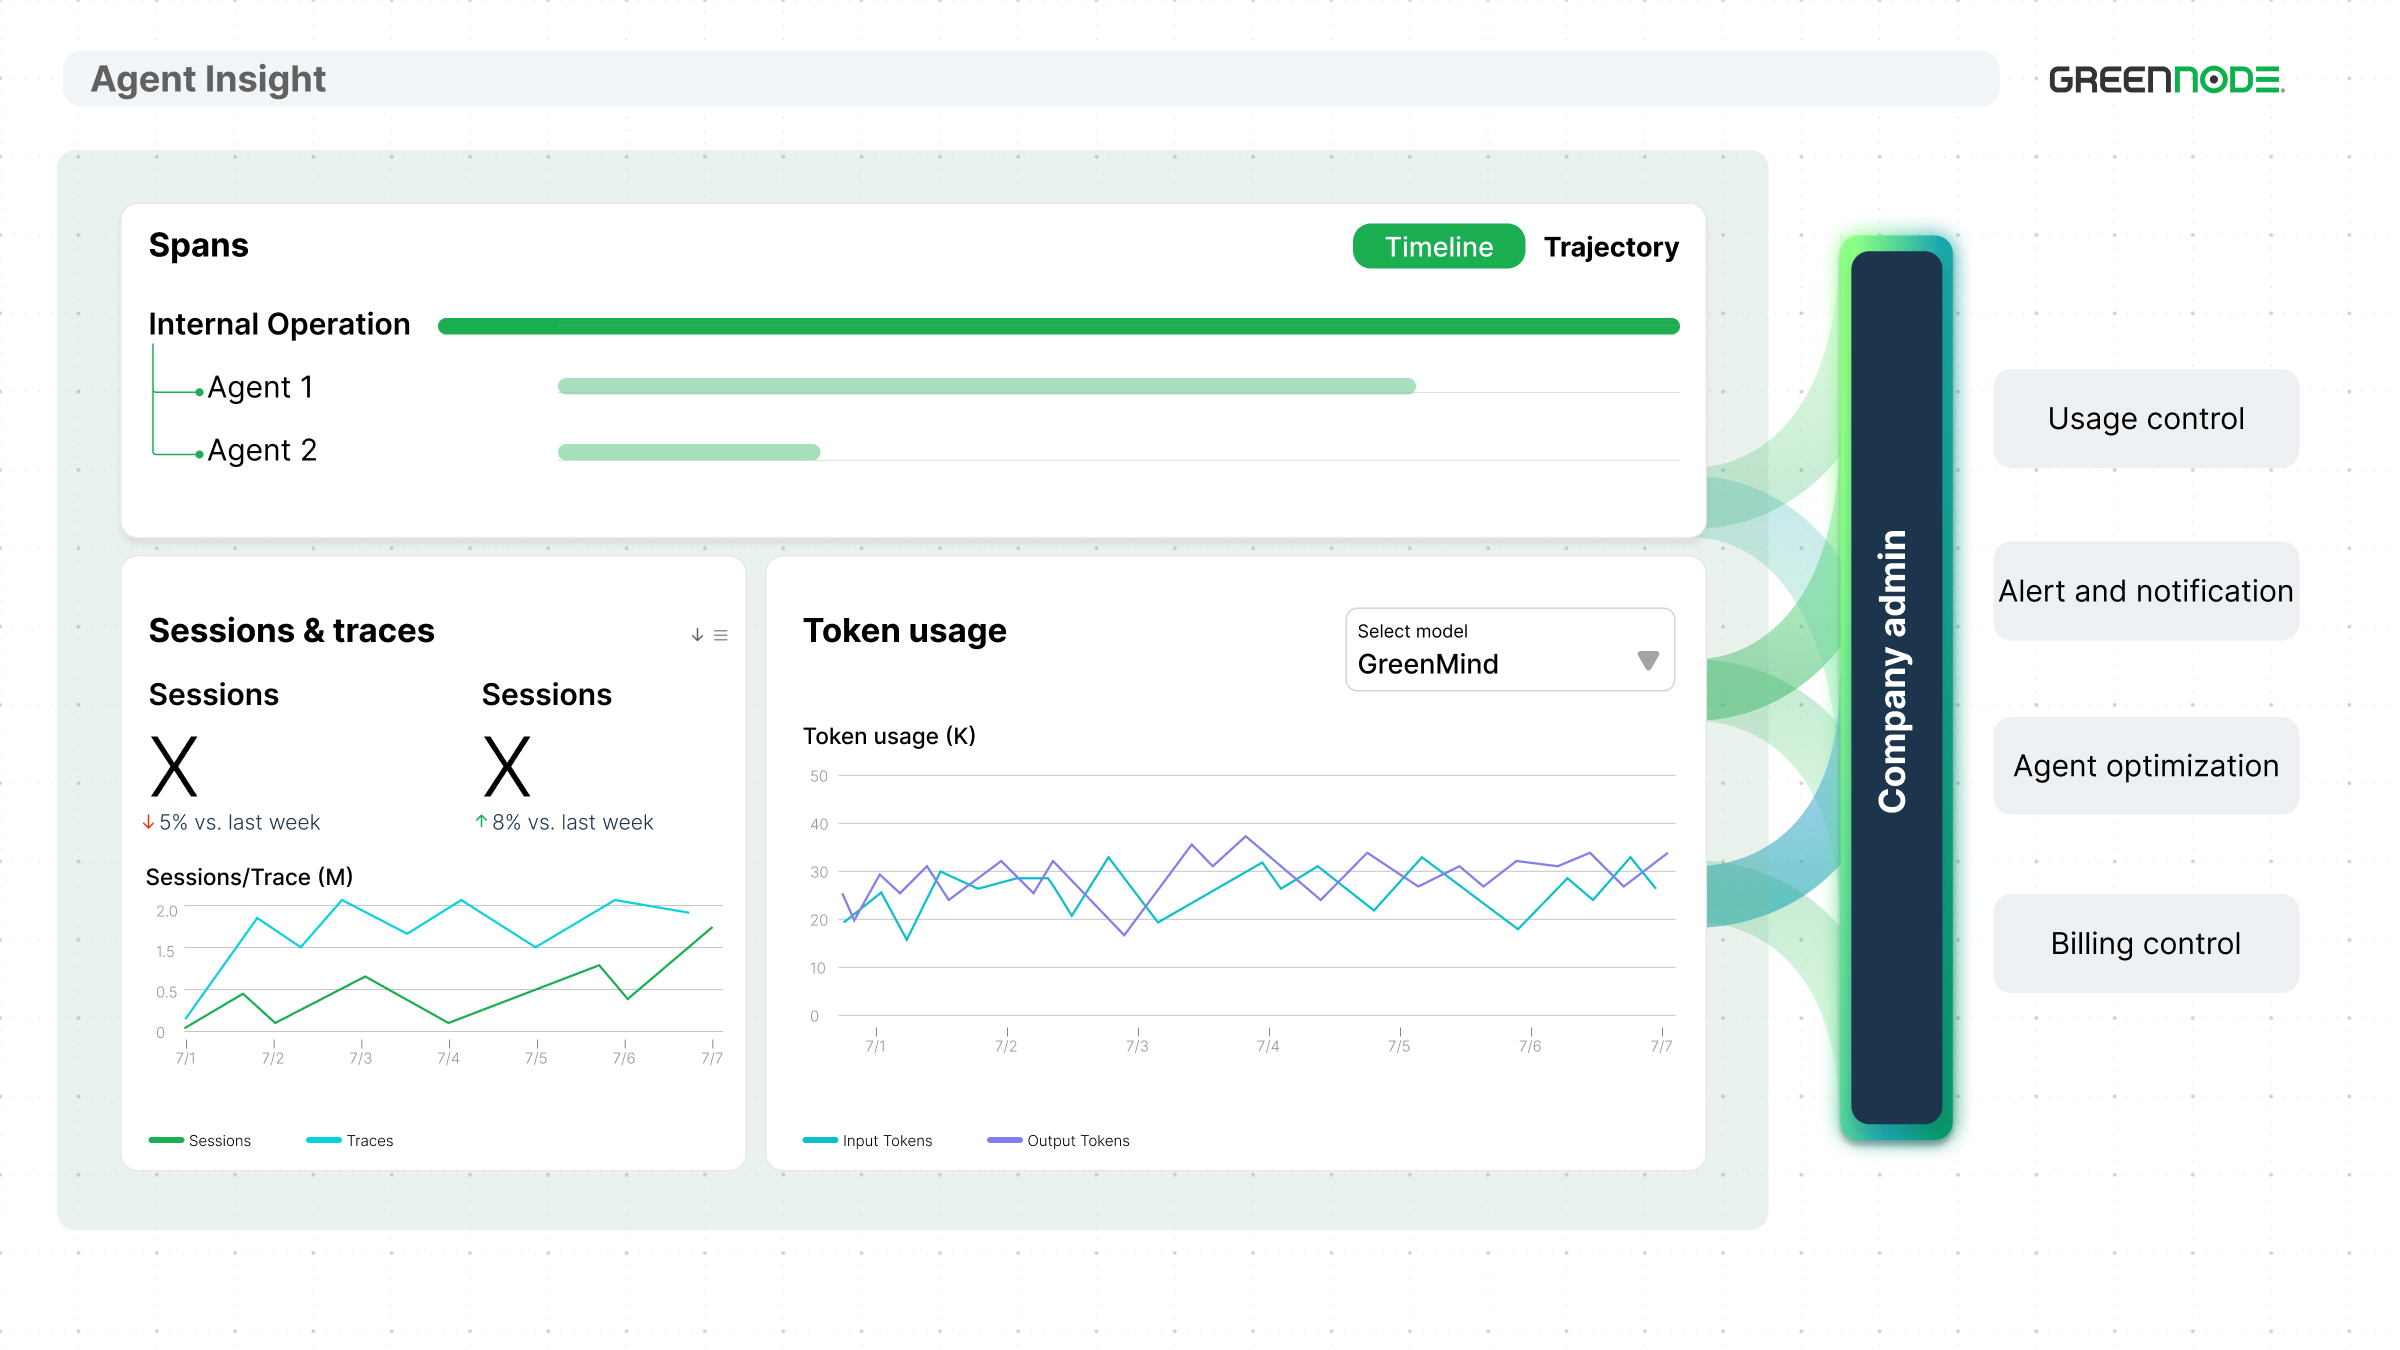
Và xuyên suốt toàn bộ quá trình đó, Insight ghi lại từng bước: agent gọi API gì, khi nào, kết quả ra sao, mất bao lâu. Không phải log rời rạc kiểu mỗi service tự ghi một kiểu, mà là một trace liền mạch theo đúng đường đi của task.
Đây chính là phần quan trọng nhất của agent workflow guardrail: guardrail không nằm ở việc chặn agent làm gì, mà nằm ở việc mọi hành động đều đi qua một con đường có thể kiểm tra được.
Bốn điểm kiểm soát cụ thể
Governed autonomous agent không phải là một khái niệm trừu tượng — nó thể hiện qua bốn điểm kiểm soát rất cụ thể, nằm ngay trong luồng xử lý ở trên chứ không phải một lớp kiểm tra riêng biệt được thêm vào sau.
Thứ nhất là schema validation ở Gateway. Mọi request agent gửi đi đều phải khớp với schema đã định nghĩa trước, agent không thể tự ý gửi một payload lạ mà hệ thống đích không lường trước được.
Thứ hai là RBAC giới hạn API mà agent được gọi. Một agent xử lý đơn hàng không có lý do gì để gọi được API quản lý người dùng. Quyền hạn được gán theo vai trò cụ thể của từng agent, và Access Control kiểm tra điều đó ở mọi lần gọi, chứ không dựa vào việc agent "tự biết giới hạn của mình".
Thứ ba là Insight alert khi agent làm gì đó bất thường — gọi một API lạ, tần suất request tăng đột biến, hoặc pattern hành vi khác hẳn bình thường. Đây là lớp phát hiện sớm, giúp platform/ops team biết có vấn đề trước khi nó lan rộng thành sự cố thật.
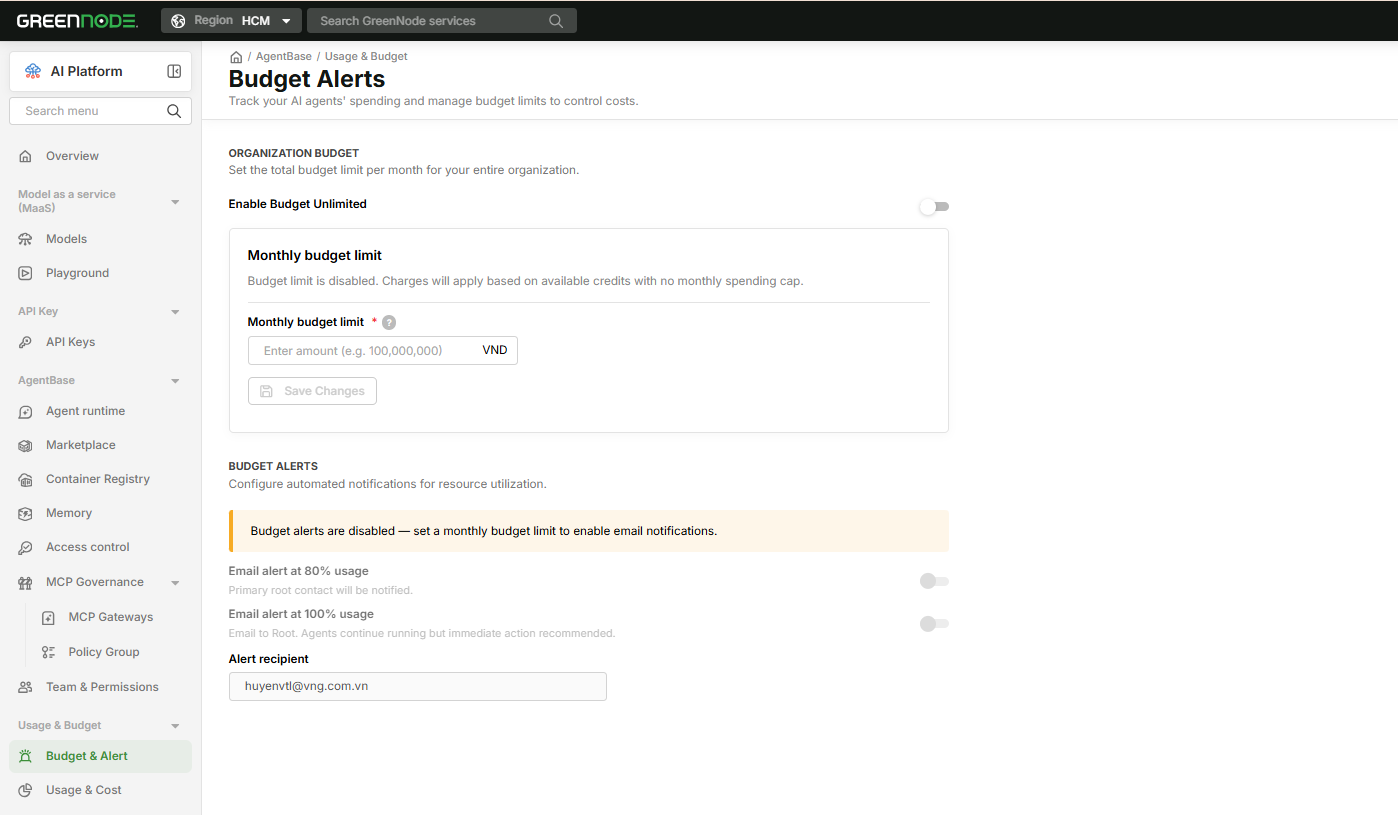
Thứ tư là budget alert khi cost có dấu hiệu bất thường. Agent tự động chạy liên tục cũng có thể là agent âm thầm đốt ngân sách nếu logic có vòng lặp không lường trước hoặc gọi model quá thường xuyên. Cảnh báo cost theo thời gian thực giúp phát hiện điều này trước khi nhận hóa đơn cuối tháng.
Mỗi lớp kiểm soát đều có chỗ để nhìn vào
Bốn lớp kiểm soát ở trên sẽ gần như vô dụng nếu team không có một nơi rõ ràng để quan sát và quản lý chúng. Trên AgentBase, mỗi lớp được đặt trong một màn hình riêng, thay vì dồn hết vào một chỗ duy nhất: màn hình Agent runtime để xem agent nào đang chạy và dừng agent khi cần, Access control để quản lý quyền RBAC cho từng agent, MCP Governance để theo dõi và chỉnh policy ở Gateway, và Usage & Budget để xem cảnh báo ngân sách theo thời gian thực.
Việc tách riêng như vậy không đồng nghĩa với rời rạc vì platform/ops team vẫn nhìn được toàn cảnh, chỉ là mỗi loại thông tin nằm đúng ở nơi nó thuộc về, thay vì nhồi hết vào một dashboard tổng. Riêng Marketplace có vai trò khác: đây là nơi để tìm và triển khai nhanh các agent có sẵn như OpenClaw, chỉ với một cú deploy 1-click, chứ không phải nơi để giám sát các agent đang chạy.
Autonomous không đồng nghĩa với mất kiểm soát
Agent trên AgentBase vẫn tự chủ theo đúng nghĩa — tự nhận task, tự quyết định cách xử lý, tự chạy mà không cần người duyệt từng bước. Nhưng "tự chủ" ở đây không có nghĩa là hoạt động ngoài tầm quan sát. Mỗi hành động đều đi qua Gateway, được giới hạn bởi RBAC, được theo dõi bởi Insight, và được kiểm soát ngân sách theo thời gian thực — mỗi lớp có màn hình riêng để platform/ops team nhìn vào bất cứ lúc nào cần.
Đó là lý do "build slowly, build right" không mâu thuẫn với việc để agent tự động hóa công việc. Xây đúng ngay từ đầu nghĩa là xây trong một hệ thống mà quyền tự chủ của agent luôn đi kèm khả năng kiểm soát của con người — không phải đánh đổi giữa hai thứ đó.
Mong muốn trải nghiệm governed autonomy trên chính agent của team mình? Bắt đầu build và deploy agent trên AgentBase — Gateway, RBAC, Insight và Budget Alert đều sẵn sàng ngay từ đầu, không cần dựng thêm lớp kiểm soát riêng.
